มัลแวร์แบบดังกล่าวแทนที่จะเป็นการขโมยเงินคริปโตแบบ Cryptojacker กลับเป็นขโมยแบนด์วิตอินเตอร์เน็ตไปใช้งานแทน
แฮกเกอร์เพียงแนบไฟล์พิเศษเพื่อหลอกขั้นตอนการตรวจสอบของเฟรมเวิร์กสำหรับการรูท เพื่อเข้าถึงสิทธิ์ใช้งานระบบ
เว็บไซต์จะมีการฝัง JavaScript ติดตั้งมัลแวร์ไว้กับแบบฟอร์มพรีออเดอร์ ซึ่งจะทำงานหลังจากที่กด Submit
หลังจากหลอกให้ทำตามคำสั่งรันสคริปท์ผ่าน Terminal แล้ว มัลแวร์จะเข้าถึงระบบ สร้างโฟลเดอร์ชั่วคราวและขโมยข้อมูล
มัลแวร์ดังกล่าวปลอมตัวเป็นแอนตี้ไวรัส ที่จะทำการแสกนหลอกเพื่อใช้อ้างในการขออนุมัติสิทธิ์ในการเข้าถึงระบบ
มัลแวร์ดังกล่าวมีใช้กลยุทธหลอกลวงระบบที่หลากหลาย จนสามารถต้านการตรวจทั้ง Static และ Dynamic ได้อย่างง่ายดาย
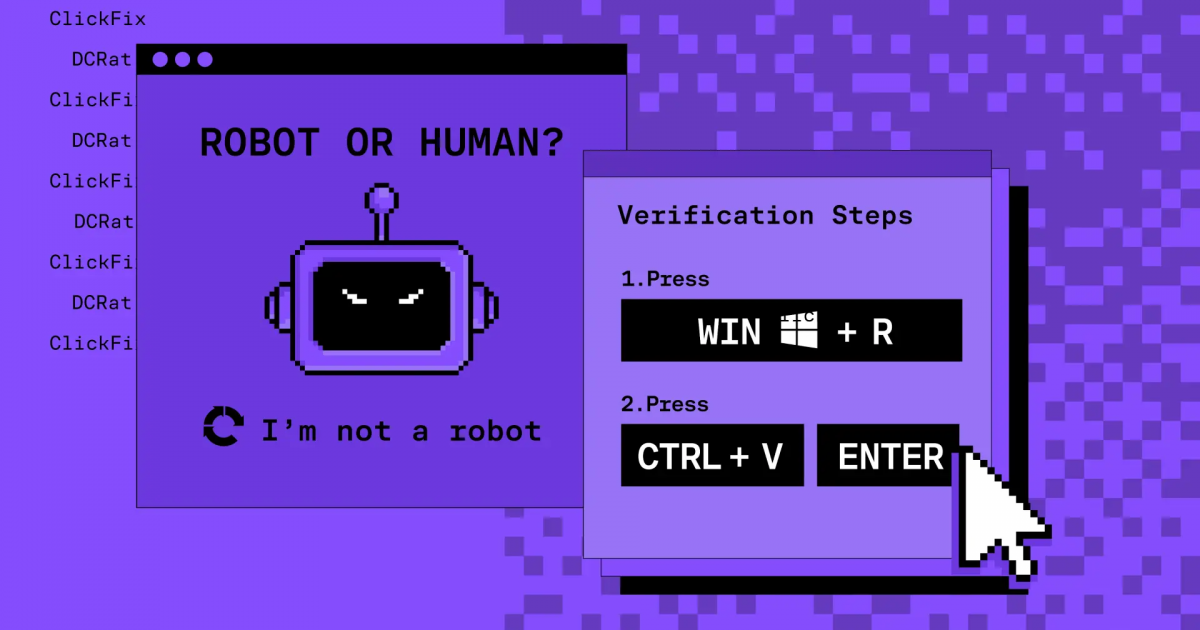
แฮกเกอร์จะหลอกให้เข้าเว็บปลอมเพื่อใช้ ClickFix หลอกติดตั้ง อีกวิธีคือหลอกเข้าหน้า Repo ของ Github เพื่อโหลด
Google ถูกขโมยข้อมูลลูกค้าที่บันทึกบนระบบ Salesforce ที่ใช้งานอยู่ แต่ข้อมูลถูกขโมยเป็นข้อมูลติดต่อทั่วไป








พูดคุยกับ Sarun_ss777