

Google จะเปลี่ยนมาใช้ 2-Step Verification เพื่อยืนยันตัวตนเป็นหลัก แทนการ Sign in แบบเดิม

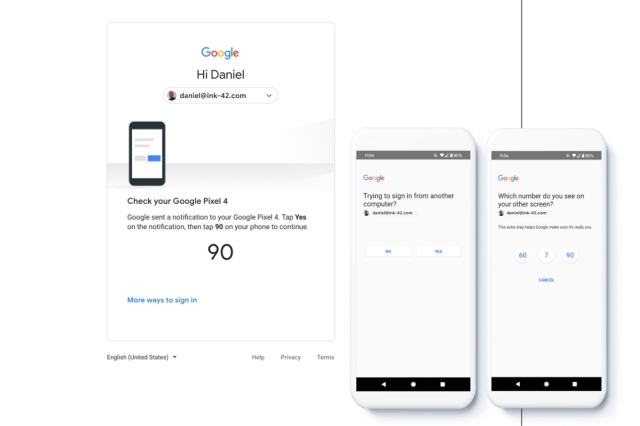
นอกเหนือจากการยืนยันตัวตนขณะ Sign in บนเว็บไซต์ แอปพลิเคชัน หรือแม้แต่การทำธุรกรรมออนไลน์ที่ต้องใช้ SMS รหัส OTP หรือการยืนยันตัวตนด้วยคำถามอื่นๆ แล้ว การยืนยันตัวตนแบบ Two-Factor Authentification หรือการยืนยันตัวตน 2 ขั้นตอนก็ได้รับความนิยมไม่แพ้กัน ซึ่ง Google จะนำ 2-Step Verification มาใช้ในการ Sign in เป็นหลัก ส่วนวิธีเดิมๆ อย่างการพิมพ์อีเมล พาสเวิร์ด และส่ง SMS จะถูกเก็บไว้เป็นตัวเลือกรอง
https://www.engadget.com/google-defaults-to-phone-verification-prompts-012756172.html
- พบช่องโหว่บนแอป AI "Muse" เวอร์ชัน macOS ที่ส่งผลให้มัลแวร์บนเครื่องใช้งาน Voice Prompt ได้
- แฮกเกอร์จีนใช้ช่องโหว่ Zero-Day บน Chrome เพื่อปล่อยมัลแวร์ GRIMWEDGE
- Google โดนสั่งปรับหลักหลายร้อยล้านยูโร จากการแอบเก็บ Location ผู้ใช้โดยไม่ได้รับอนุญาต
- ChatGPT ยังคงครองส่วนแบ่งรายได้ถึง 63% ของแอป Gen AI ทั่วโลก
- Malwarebytes ตำหนิระบบ Redirect ใหม่ของ Google ทำเช็คลิงก์อันตรายยากก่อนคลิ๊ก
โดย 2-Step Verification หรือการยืนยันตัวตนแบบ Two-Factor ของ Google จะถูกนำมาใช้ตั้งแต่วันที่ 7 กรกฎาคมนี้ ซึ่งนอกเหนือจากการส่ง SMS ในขั้นตอนแรกแล้ว ก็จะมีขั้นตอนที่ 2 เพื่อยืนยันตัวตนอีกครั้ง ซึ่งบัญชี Google บัญชีใดที่ไม่ได้ใช้ Two-Factor ก็จะต้อง Sign in ใหม่อีกครั้ง แต่ถ้าบัญชีใดใช้การยืนยันตัวตนแบบใหม่อยู่แล้วก็ไม่ต้องกังวล
สำหรับประโยชน์ของ Two-Factor Authentification นอกจากการรักษาความปลอดภัยที่แน่นหนาขึ้นแล้ว เมื่อบัญชีนั้นๆ ตกอยู่ในมือของผู้อื่น ทำให้การ Sign in จากอุปกรณ์อื่นเป็นไปได้ยากขึ้น เพราะมีขั้นตอนการส่งรหัสให้กับเจ้าของบัญชีที่แท้จริงเท่านั้น ถ้าไม่อยากให้บัญชีออนไลน์ของคุณถูกแฮคหรือเกิดอันตรายโดยง่าย ตั้งค่า Two-Factor ไว้ก่อนก็จะดีมากๆ


ความคิดเห็น (0)