


Single Sign-on คืออะไร ? มารู้จัก เทคโนโลยีการเข้าสู่ระบบครั้งเดียวกัน
 Thaiware
Single Sign-on คืออะไร ?
ในยุคดิจิทัลปัจจุบันที่องค์กร และผู้ใช้งานทั่วไปต้องพึ่งพา แอปพลิเคชันแบบ SaaS อย่างเช่น Google Workspace, Slack, Salesforce, Zoom หรือระบบภายในองค์กรมากมาย ปัญหาหลักที่พบบ่อยคือ "Password Fatigue" หรือความเหนื่อยล้าจากการที่ต้องจดจำชื่อผู้ใช้ (Username) และรหัสผ่าน (Password) จำนวนมากสำหรับแต่ละบริการ
- Signature-Based Detection หรือการตรวจจับตามรูปแบบ อิงลายเซ็น คืออะไร ?
- SHA-256 คืออะไร ? รู้จักฟังก์ชันการเข้ารหัสลับ การทำงาน ข้อดี-ข้อเสีย
- Secure Shell คืออะไร ? SSH ทำงานยังไง ? ต่างจากจาก Telnet อย่างไร ?
- Endpoint Protection, EDR และ XDR คืออะไร ? รู้จัก 3 คำควรรู้ในวงการ Cybersecurity
- Checksum คืออะไร ? เครื่องมือตรวจสอบความถูกต้อง และครบถ้วนของข้อมูล
พฤติกรรมนี้มักนำไปสู่ความเสี่ยงด้านความปลอดภัย เช่น การตั้งรหัสผ่านที่ง่ายต่อการคาดเดา หรือการใช้รหัสผ่านซ้ำกันในหลายระบบ หากระบบใดระบบหนึ่งถูกแฮก บัญชีอื่น ๆ ก็จะตกอยู่ในความเสี่ยงทันที เทคโนโลยี "การเข้าสู่ระบบครั้งเดียว" หรือ "Single Sign-On (SSO)" จึงถูกพัฒนาขึ้นมาเพื่อเป็นโซลูชันศูนย์กลางที่ช่วยแก้ปัญหานี้ ทั้งในด้านการอำนวยความสะดวกให้ผู้ใช้ และการเพิ่มความคุ้มกันทางไกลให้กับองค์กร
การเข้าสู่ระบบครั้งเดียว คืออะไร ? (What is Single Sign-On ?)
Single Sign-On (SSO) คือ กลไกหรือวิธีการยืนยันตัวตน (Authentication Method) ที่ช่วยให้ผู้ใช้งานสามารถลงชื่อเข้าใช้เพียงครั้งเดียวด้วยชุดรหัสผ่านเพียงชุดเดียว แต่สามารถเข้าถึงแอปพลิเคชัน, เว็บไซต์ หรือระบบซอฟต์แวร์ต่าง ๆ ที่เชื่อมต่อกันได้ทั้งหมด โดยไม่จำเป็นต้องกรอกรหัสผ่านซ้ำในทุก ๆ บริการ
SSO ทำหน้าที่เป็นตัวกลางในการยืนยันตัวตน โดยแยกการจัดเก็บข้อมูลการเข้าสู่ระบบไว้ที่ศูนย์กลาง เรียกว่า Identity Provider (IdP) ส่วนแอปพลิเคชันต่าง ๆ ที่ผู้ใช้เข้าไปใช้งานจะเรียกว่า Service Provider (SP) ตัวอย่างที่เห็นได้ชัดในชีวิตประจำวัน เช่น เมื่อคุณลงชื่อเข้าใช้บัญชี Google บน Gmail คุณจะสามารถเข้าใช้งาน YouTube หรือ Google Drive ได้ทันทีโดยไม่ต้องเข้าสู่ระบบใหม่
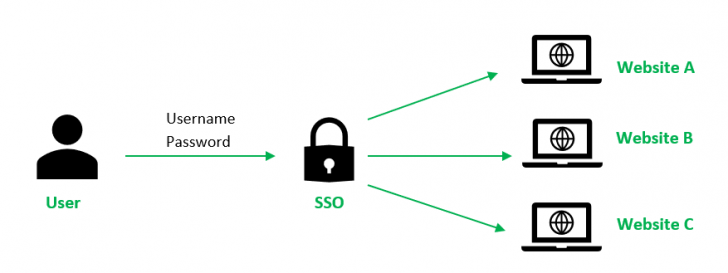
ภาพจาก : https://www.hackatronic.com/what-is-single-sign-on-sso/
การเข้าสู่ระบบครั้งเดียว ทำงานอย่างไร ? (How does Single Sign-On work ?)
การทำงานของ SSO อาศัยหลักการของ Federated Identity หรือความสัมพันธ์เชิงไว้วางใจ (Trust Relationship) ระหว่าง Identity Provider (IdP) และ Service Provider (SP) โดยใช้สิ่งที่เราเรียกว่า Authentication Token เช่น SAML Assertion หรือ JWT เป็นตัวยืนยันตัวตนแทนการส่งรหัสผ่านจริงไปมาระหว่างแอปพลิเคชัน
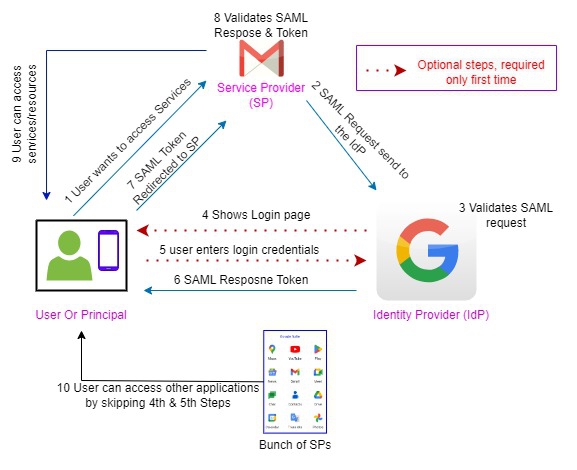
ภาพจาก : https://www.hackatronic.com/what-is-single-sign-on-sso/
ขั้นตอนการทำงานของ Single Sign-On (SSO) จะมีดังนี้
1. ผู้ใช้ขอเข้าถึงบริการ
ผู้ใช้งานพยายามเข้าถึง Service Provider เช่น Salesforce หรือ Slack
2. ส่งต่อไปยัง IdP
Service Provider ตรวจสอบพบว่าผู้ใช้ยังไม่ได้เข้าสู่ระบบ จึงส่งผู้ใช้ (Redirect) ไปยังหน้าล็อกอินของ Identity Provider เช่น Microsoft Entra ID, Okta หรือ Google Identity
3. การตรวจสอบสิทธิ์ที่ IdP
- หากผู้ใช้งานยังไม่ได้ยืนยันตัวตนกับ IdP ผู้ใช้จะต้องกรอก Username / Password รวมถึงทำ MFA
- หากผู้ใช้งานได้ลงชื่อเข้าใช้กับ IdP ไว้แล้วก่อนหน้านี้ ระบบจะข้ามขั้นตอนการกรอกรหัสผ่านไปทันที
4. การออก Token
เมื่อ IdP ตรวจสอบความถูกต้องเรียบร้อยแล้ว จะทำการสร้าง Authentication Token ที่มีการลงลายมือชื่อดิจิทัล (Cryptographically Signed) แล้วส่งผู้ใช้กลับไปยัง Service Provider พร้อม Token นั้น
5. ยืนยัน Token และอนุญาตการเข้าถึง
Service Provider จะทำการตรวจสอบความถูกต้องของ Token โดยตรวจสอบลายเซ็น, วันหมดอายุ และสิทธิ์ เมื่อถูกต้องแล้ว Service Provider จะสร้าง Session ให้ผู้ใช้เข้าใช้งานได้ทันทีโดยไม่ต้องถามรหัสผ่านอีก
ประเภทของ การเข้าสู่ระบบครั้งเดียว (Types of Single Sign-On)
การใช้งาน SSO มีหลายรูปแบบ ขึ้นอยู่กับ โปรโตคอล (Protocol) สถาปัตยกรรมระบบ และเทคโนโลยีที่นำมาใช้ โดยสามารถแบ่งได้หลายประเภท ดังนี้
Federation-Based SSO (การเชื่อมโยงระบบยืนยันตัวตน)
เป็นรูปแบบมาตรฐานเปิดที่เป็นนิยมที่สุดในปัจจุบันสำหรับเว็บแอปพลิเคชัน และ Software as a Service (SaaS)
SAML 2.0 (Security Assertion Markup Language)
มาตรฐานรูปแบบ XML ที่ได้รับความนิยมในระดับองค์กร (Enterprise)
OAuth 2.0 & OpenID Connect (OIDC)
มาตรฐานใหม่ที่ต่อยอดบน ส่วนต่อประสานโปรแกรมประยุกต์ (API) JSON/REST เหมาะสำหรับแอปพลิเคชันยุคใหม่ โมบายแอปพลิเคชัน และระบบที่ใช้ Social Login เช่น Login with Google/Facebook
Kerberos-Based SSO
โปรโตคอลการยืนยันตัวตนแบบดั้งเดิมที่ใช้กันอย่างแพร่หลายในเครือข่ายภายในองค์กร (On-Premise Network) เช่น Windows Active Directory (AD) โดยใช้ตั๋วตรวจสอบสิทธิ์ (Ticket-Granting Ticket หรือ TGT) ในการแลกเปลี่ยนการเข้าถึงบริการต่าง ๆ ภายในโดเมนเดียวกัน
Smart Card-Based SSO
การใช้อุปกรณ์ฮาร์ดแวร์ เช่น สมาร์ทการ์ด หรือจะเป็นพวก USB Security Key เสียบเข้ากับเครื่องคอมพิวเตอร์ และใส่ รหัส PIN เพื่อยืนยันตัวตนด้วยกุญแจเข้ารหัส (Cryptographic Keys) มักใช้ในองค์กรที่ต้องการความปลอดภัยขั้นสูง เช่น หน่วยงานรัฐบาล หรือสถาบันการเงิน
Password-Based (or Password Vaulting) SSO
ใช้สำหรับแอปพลิเคชันเก่า (Legacy Apps) ที่ไม่รองรับโปรโตคอลสมัยใหม่อย่าง SAML หรือ OIDC โดยระบบ SSO จะทำการจัดเก็บรหัสผ่านเดิมไว้ในตู้นิรภัยดิจิทัลอย่างปลอดภัย และทำการป้อนรหัสผ่าน (Replay Credentials) ให้กับแอปพลิเคชันเหล่านั้นโดยอัตโนมัติเมื่อผู้ใช้เข้าใช้งาน
Integrated Windows Authentication (IWA) / Domain Authentication
ระบบที่ช่วยให้ผู้ใช้อยู่ในระบบของ Windows Domain สามารถเข้าถึง เว็บแอปพลิเคชัน (Web Application) ภายในองค์กร เช่น IIS ได้โดยอัตโนมัติผ่านโปรโตคอล Kerberos หรือ NTLM
ข้อดี-ข้อเสียของ Single Sign-On (Pros and Cons of Single Sign-On)
ข้อดี (Advantages)
- ลงชื่อเข้าใช้งานเพียงครั้งเดียว เข้าถึงได้ทุกแอปพลิเคชัน ไม่ต้องคอยจำหรือพิมพ์รหัสผ่านบ่อย ๆ
- ปลดล็อกการใช้งานรหัสผ่านที่ซับซ้อน และยาวขึ้น เนื่องจากผู้ใช้ต้องจำเพียงรหัสผ่านเดียว อีกทั้งยังช่วยลดปัญหาการตั้งรหัสผ่านซ้ำซ้อน
- สามารถบังคับใช้ Multi-Factor Authentication (MFA) ที่ Identity Provider ได้ทันที ซึ่งช่วยปกป้องทุกแอปพลิเคชันที่เชื่อมต่ออยู่โดยไม่ต้องตั้งค่าทีละแอป
- ช่วยลดจำนวนตั๋วแจ้งปัญหา (Help Desk Tickets) เกี่ยวกับการลืมรหัสผ่าน หรือการขอรีเซ็ตรหัสผ่านได้อย่างมาก
- ผู้ดูแลระบบสามารถกำหนด. อนุญาต หรือยกเลิกการเข้าถึงแอปพลิเคชันทั้งหมดของผู้ใช้งานได้จากจุดเดียวทันทีเมื่อพนักงานย้ายแผนก หรือลาออก
ข้อเสีย (Disadvantages)
- หากระบบ SSO/IdP ล่ม ผู้ใช้งานจะไม่สามารถเข้าถึงแอปพลิเคชันทั้งหมดที่เชื่อมต่ออยู่ได้
- หากผู้ไม่หวังดีแฮก หรือขโมยชุดรหัสผ่านหลักของ SSO ได้ จะสามารถเข้าถึงทุกแอปพลิเคชันของผู้ใช้คนนั้นได้ทันที จึงจำเป็นต้องใช้ร่วมกับ MFA และ Conditional Access Always
- หาก Token หรือ Session ของ SSO ถูกขโมยผ่านช่องโหว่ประเภท Cross-Site Scripting (XSS) ผู้โจมตีอาจสวมรอยเข้าใช้งานระบบอื่น ๆ ได้
- การปรับแต่ง และเชื่อมต่อแอปพลิเคชันขององค์กรให้รองรับมาตรฐาน SSO ต้องใช้วิธีการ, วางแผน และโปรโตคอลที่ถูกต้อง
ประวัติความเป็นมาของ การเข้าสู่ระบบครั้งเดียว (History and Evolution of)
ยุคเริ่มต้น ช่วงปี ค.ศ. 1980 - 1990 (พ.ศ. 2523 - 2533)
พัฒนาการของ SSO เริ่มต้นขึ้นในสภาพแวดล้อมเครือข่ายภายในองค์กร (On-Premises) สถาบัน MIT ได้พัฒนาโปรโตคอล Kerberos ขึ้นในทศวรรษ ค.ศ. 1980 (พ.ศ. 2523) เพื่อจัดการการยืนยันตัวตนในระบบเครือข่ายของมหาวิทยาลัย ต่อมาในยุค ค.ศ. 1990 (พ.ศ. 2533) บริษัทเทคโนโลยีเริ่มพัฒนา Directory Services เช่น LDAP และ Microsoft Active Directory (AD) เพื่อรวมศูนย์ข้อมูลผู้ใช้งาน และรหัสผ่านไว้ที่เครื่องเซิร์ฟเวอร์หลักขององค์กร
ยุคการขยายตัวของเว็บ และ Web Access Management ช่วงปี ค.ศ. 2000 (พ.ศ. 2543)
เมื่อองค์กรเปลี่ยนมาใช้เว็บแอปพลิเคชันมากขึ้น ระบบเดิมไม่สามารถส่งผ่านการยืนยันตัวตนไปยังเว็บข้ามโดเมนได้สะดวก จึงเกิดมาตรฐาน SAML 1.0 และ SAML 2.0 ค.ศ. 2005 (พ.ศ. 2548) ขึ้น ซึ่งกลายมาเป็นรากฐานสำคัญของ Federated Identity ในการรับส่งข้อมูลประจำตัวข้ามระบบ
ยุค Cloud, SaaS และ Mobile ช่วงปี ค.ศ. 2010 (พ.ศ. 2543) - ปัจจุบัน
การเติบโตอย่างก้าวกระโดดของบริการ คลาวด์ (Cloud) และโมบายแอปพลิเคชัน ทำให้เกิดมาตรฐานใหม่อย่าง OAuth 2.0 และ OpenID Connect (OIDC) ที่มีน้ำหนักเบา และใช้งานกับ JSON / APIs ได้ง่ายขึ้น นำไปสู่ยุคของ Identity-as-a-Service (IDaaS) บนระบบคลาวด์ เช่น Microsoft Entra ID (Azure AD), Okta, Ping Identity และ Auth0 ที่ให้บริการ SSO ประสิทธิภาพสูง พร้อมฟีเจอร์ความปลอดภัยอย่าง Adaptive MFA และ Zero Trust Architecture ในปัจจุบัน
สรุปเกี่ยวกับ การเข้าสู่ระบบครั้งเดียว (Conclusion of Single Sign-On)
Single Sign-On (SSO) เป็นเทคโนโลยีการบริหารจัดการตัวตน และสิทธิ์เข้าใช้งาน (IAM) ที่เข้ามาเปลี่ยนผ่านวิธีการทำงานของโลกยุคดิจิทัล โดยเปลี่ยนจากการใช้รหัสผ่านแยกตามแอปพลิเคชันเป็นการใช้ ศูนย์กลางยืนยันตัวตน (Identity Provider) เพียงจุดเดียว
แม้ว่า SSO จะมาพร้อมความท้าทายในเรื่อง Single Point of Failure แต่เมื่อนำมาใช้งานร่วมกับระบบยืนยันตัวตนหลายปัจจัย (Multi-Factor Authentication - MFA) และนโยบายการควบคุมการเข้าถึงที่รัดกุม SSO จะกลายเป็นเครื่องมือทรงพลังที่ช่วยเพิ่มทั้งความสะดวกในการทำงาน ลดต้นทุนฝ่าย IT และสร้างปราการความปลอดภัยอันมั่นคงให้กับองค์กรในยุคคลาวด์อย่างแท้จริง





ความคิดเห็น (0)