


มาเหนือ ! Phishing แคมเปญใหม่ แฮกเกอร์ให้เหยื่อยืนยันอีเมลว่าใช้งานได้จริง ก่อนทำการขโมยรหัสผ่าน

แม้จะมีระบบรักษาความปลอดภัยต่าง ๆ มากมายในปัจจุบัน แต่การเข้าถึงระบบก็ยังอยู่ในรูปแบบของการป้อนรหัสผ่านเสียส่วนมาก ทำให้การขโมยรหัสผ่านไม่ว่าจะด้วยวิธีการใด ๆ ยังคงเป็นเป้าหมายอันดับต้นของแฮกเกอร์ บางวิธีก็เหนือความคาดหมายของผู้ใช้งานอย่างมาก
จากรายงานโดยเว็บไซต์ The Hacker News ได้กล่าวถึงการตรวจพบกลยุทธ์ใหม่ของแฮกเกอร์ในการขโมยรหัสผ่านของเหยื่อซึ่งทางทีมวิจัยจาก Cofense บริษัทผู้เชี่ยวชาญด้านการจัดการความปลอดภัยในการใช้งานอีเมล ได้เปิดเผยว่า วิธีการหลอกลวงแบบ Phishing ดังกล่าวนั้นจะเป็นการรับประกันได้ว่าแฮกเกอร์จะได้รับข้อมูลอีเมล และรหัสผ่านที่ถูกต้องแม่นยำ และใช้งานได้จริง โดยทางทีมวิจัยได้ตั้งชื่อวิธีการดังกล่าวว่า Precision-Validating Phishing
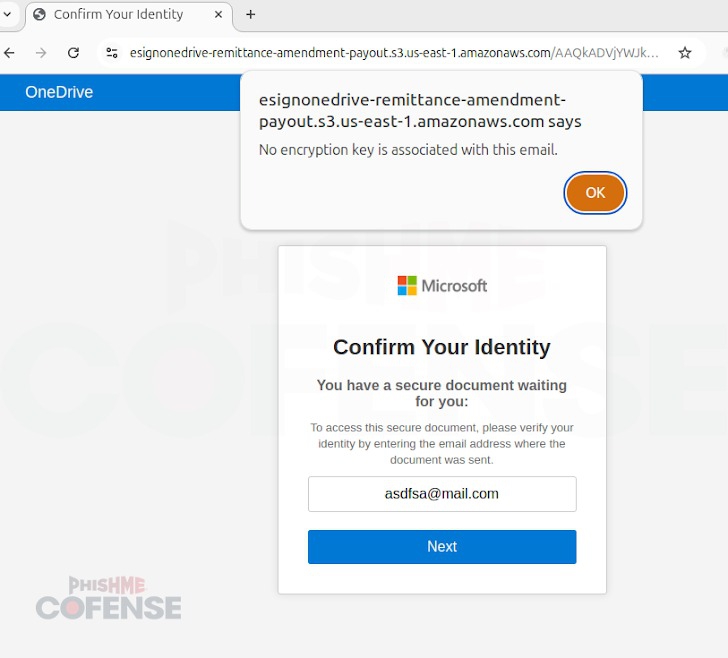
สำหรับวิธีการ Phishing แบบล่าสุดนี้ แฮกเกอร์จะปรับให้หน้าเพจหลอกลวง (Phishing Landing Page) ที่ตามปกตินั้นจะเป็นการหลอกทำหน้าเหมือนจริงที่ให้เหยื่อทำการป้อนอีเมล และรหัสผ่านเฉย ๆ อย่างไม่มีการตรวจสอบอะไรเพิ่มเติม มาเป็นการเพิ่มระบบตรวจสอบอีเมลว่า ตัวอีเมลที่เหยื่อป้อนลงมานั้นมีอยู่จริง หรือใช้งานได้จริงหรือไม่ ผ่านทางใช้การเชื่อมต่อหน้าเพจดังกล่าวกับฐานข้อมูลของบริการตรวจสอบด้วยการใช้งาน API หรือ JavaScript โดยนอกจากจะช่วยให้แฮกเกอร์ได้ข้อมูลการเข้าใช้งานอีเมลที่แม่นยำแล้ว ยังช่วยป้องกันการถูกตรวจสอบโดยผู้เชี่ยวชาญได้ด้วย เนื่องจากต้องป้อนอีเมลที่ใช้งานได้จริง หรือมีข้อมูลบนฐานข้อมูลจริง ๆ เท่านั้น ไม่สามารถป้อนมั่ว ๆ เหมือนอย่างที่ผ่านมาได้อีกต่อไป
โดยตัวแคมเปญที่ทางทีมวิจัยได้ยกตัวอย่างมานั้นจะเป็นการขโมย Microsoft Account ซึ่งเริ่มต้นจากการอีเมลแบบ Phishing ไปยังเหยื่อต่าง ๆ พร้อมลิงก์ที่ให้ดาวน์โหลดไฟล์เอกสาร PDF ที่ถูกฝากไว้บนบริการฝากไฟล์ files[.]fm ซึ่งตัวไฟล์นั้นไม่ได้มีการฝังโค้ดมัลแวร์แต่อย่างใด พร้อมทั้งมีการตั้งเวลาในการลบไฟล์เพื่อกระตุ้นให้เหยื่อต้องคลิกดาวน์โหลดโดยไว และหลีกเลี่ยง การถูกตรวจสอบโดยผู้เชี่ยวชาญไปในตัว
ภาพจาก : https://thehackernews.com/2025/04/phishing-campaigns-use-real-time-checks.html
หลังจากที่เหยื่อได้เปิดไฟล์ดังกล่าวขึ้นมาแล้ว จะมีตัวเลือกให้เหยื่อเลือกว่า จะเปิดดูไฟล์ หรือจะดาวน์โหลดไฟล์ ถ้าเปิดดูแทนที่จะเป็นการดูไฟล์ตามปกติ กลับจะเป็นการพาเหยื่อไปยังหน้าล็อกอินปลอมที่เนียนว่าเป็นหน้าล็อกอินสำหรับการใช้งาน Microsoft Account ซึ่งการดักรหัสผ่านนั้นจะเป็นไปตามวิธีการที่กล่าวไว้ข้างต้น แต่ถ้าเลือกดาวน์โหลด จะเป็นการดาวน์โหลดไฟล์สำหรับติดตั้งที่อ้างตนว่าเป็น Microsoft OneDrive แต่แท้จริงแล้วเป็นไฟล์สำหรับติดตั้งเครื่องมือสำหรับควบคุมเครื่องจากระยะไกลในรูปแบบ Remote Desktop ที่ชื่อว่า ScreenConnect เรียกได้ว่ารับความเสี่ยงทั้งขึ้นทั้งล่องเลยทีเดียว









ความคิดเห็น (0)