


พบช่องโหว่สำคัญบน Windows 11 ที่ทำให้แฮกเกอร์สามารถได้สิทธิ์ผู้ดูแลระบบได้ภายในพริบตา

Windows 11 แม้ทางไมโครซอฟท์จะพยายามนำเสนอว่าเป็นระบบปฏิบัติการที่มีความเสถียร และปลอดภัยสูง แต่ผู้ใช้งานกลับต้องเจอปัญหาในการใช้งานจากความไม่สมบูรณ์ของระบบอย่างหนัก รวมทั้งมีข่าวเรื่องช่องโหว่ความปลอดภัยออกมาเป็นจำนวนมากเป็นประจำ และนี่คงเป็นอีกข่าวหนึ่งที่อาจสร้างความหวาดหวั่น แต่ในขณะเดียวกันผู้ใช้งานบางส่วนอาจชินชาไปแล้ว
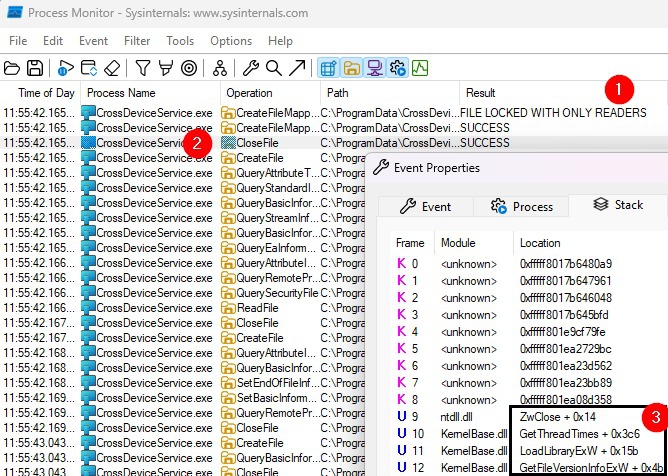
จากรายงานโดยเว็บไซต์ Cyber Security News ได้กล่าวถึงการตรวจพบช่องโหว่ใหม่บน Windows 11 ที่สามารถทำให้แฮกเกอร์นั่นสามารถได้รับสิทธิ์ผู้ดูแลระบบได้ภายใน 300 มิลลินาที หรือกล่าวง่าย ๆ คือ เศษเสี้ยววินาที เท่านั้น โดยช่องโหว่ดังกล่าวนั้นมีรหัสว่า CVE-2025-24076 ซึ่งเป็นช่องโหว่ที่อยู่ภายใต้ส่วนการควบคุม Windows Cross Device Service บนเครื่องที่มีฟีเจอร์ “Mobile Devices” ผ่านทางการใช้วิธีการสับเปลี่ยน DLL (DLL Hijacking) ซึ่งไฟล์ดังกล่าวนั้นมีชื่อว่า CrossDevice.Streaming.Source.dll โดยไฟล์จะถูกวางอยู่บนโฟลเดอร์ %PROGRAMDATA%CrossDevice ที่ผู้ใช้งานสามารถปรับเปลี่ยนได้ตามใจชอบ ส่งผลให้แฮกเกอร์สามารถกระทำการดังที่กล่าวไว้ข้างต้นได้นั่นเอง
ภาพจาก : https://cybersecuritynews.com/windows-11-vulnerability-gain-admin-access/
ถึงแม้ช่องโหว่ดังกล่าวนี้จะดูเหมือนใช้งานได้ง่าย ไม่ซับซ้อน แต่ในความเป็นจริงแล้วกลับต้องอาศัยเทคนิคในการแฮกที่ซับซ้อน โดยเริ่มต้นจากการใช้เครื่องมือ PrivescCheck เพื่อหาผู้ใช้งานที่มีระดับการเข้าถึงระบบที่ต่ำ (Unprivileged Users ) ที่มีสิทธิ์ในการแก้ไขไฟล์ COM Server Module ได้ แล้วจึงใช้เครื่องมือที่มีชื่อว่า Opportunistic Locks เพื่อจัดการในการชะลอการทำงานของโปรแกรมที่เกี่ยวข้องที่จะช่วยให้แฮกเกอร์สามารถทำงานได้ง่ายขึ้น หลังจากนั้นจึงใช้งาน Detours Library ของไมโครซอฟท์ในการเข้าแทรกแซงเพื่อใช้งาน Windows API Calls ในการติดต่อกับ GetFileVersionInfoExW เพื่อตรวจสอบว่า ช่วงเวลาใดที่จะสามารถทำการทับไฟล์เป้าหมายได้ดีที่สุด เพื่อใช้ไฟล์ DLL แทรกโค้ดสำหรับการอัปเกรดสิทธิ์ในการใช้งาน ทับไฟล์เป้าหมาย ซึ่งถ้าทำได้สำเร็จ แฮกเกอร์จะได้รับสิทธิ์ในการเข้าใช้งานระบบในระดับ SYSTEM ซึ่งเป็นระดับผู้ดูแลสูงสุด
แต่สำหรับผู้ใช้งานที่ได้ทำการอัปเดตแพทช์ความปลอดภัยประจำเดือนมีนาคมที่ผ่านมาไปเรียบร้อยแล้วก็ไม่จำเป็นต้องกังวล เนื่องจากทางไมโครซอฟท์ได้ทำการปิดช่องโหว่ผ่านทางอัปเดตดังกล่าวไปแล้ว แต่สำหรับผู้ที่ยังไม่ได้อัปเดต ขอให้ทำการอัปเดตโดยด่วน รวมถึงอาจพิจารณาในการนำเอาเครื่องมือ EDR (Endpoint Detection and Response) เข้ามาร่วมใช้งานด้วย เนื่องจากเครื่องมือดังกล่าวสามารถตรวจจับการเข้าโจมตีผ่านทางวิธีนี้ได้









ความคิดเห็น (0)