


พบมัลแวร์ FireScam ปลอมตัวเป็นแอป Telegram หลอกติดตั้งเพื่อเข้าขโมยข้อมูลเหยื่อ

ข่าวระหว่างระบบปฏิบัติการ Android และมัลแวร์ หรือ ช่องโหว่ความปลอดภัยนั้น เรียกได้ว่าแทบจะกลายเป็นปกติไปแล้วในปัจจุบัน และวันนี้ก็มีมัลแวร์ตัวใหม่ออกมาสร้างความอันตรายให้กับผู้ใช้งานอีกครั้งหนึ่ง
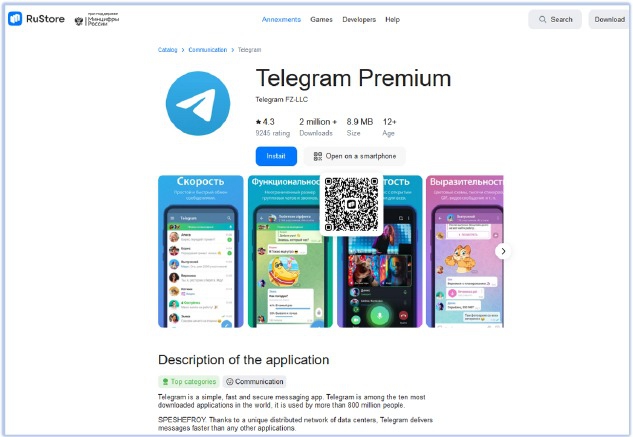
จากรายงานโดยเว็บไซต์ SC World ได้รายงานถึงการตรวจพบการแพร่ระบาดของมัลแวร์ FireScam ซึ่งเป็นมัลแวร์ประเภทขโมยข้อมูล หรือ Infostealer ตัวหนึ่งที่มุ่งเน้นไปยังกลุ่มผู้ที่ใช้งานระบบปฏิบัติการ Android ซึ่งในเบื้องต้นนั้นตัวมัลแวร์ได้ปลอมตัวเป็นแอปพลิเคชัน Telegram ที่อ้างตนว่า เป็นเวอร์ชัน Telegram Premium ที่ช่วยให้ผู้ที่ดาวน์โหลดสามารถใช้งานแพ็คเกจพิเศษนี้โดยที่ไม่ต้องเสียค่าใช้จ่ายได้ แฮกเกอร์ได้วางตัวแอปปลอมนี้ไว้เว็บไซต์ปลอม ที่ปลอมตัวเป็นแอปสโตร์ของรัสเซียที่มีชื่อว่า RuStore โดยฝากไว้บนโฮสต์ของ GitHub[.]io
ภาพจาก : https://www.cyfirma.com/research/inside-firescam-an-information-stealer-with-spyware-capabilities/
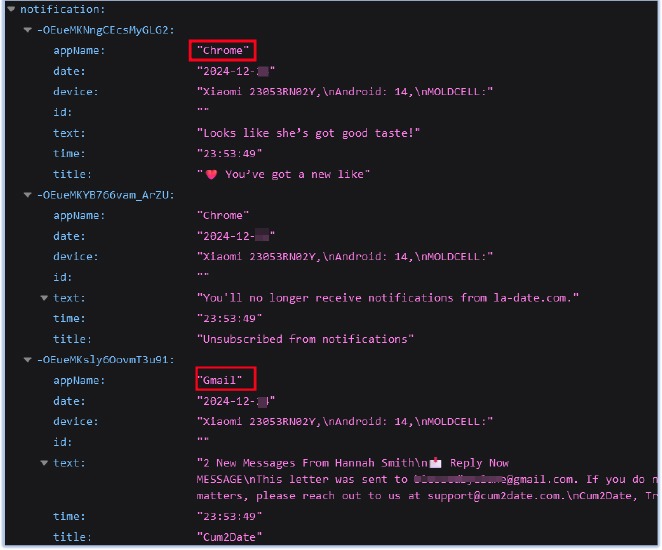
มัลแวร์ดังกล่าวนั้นมีประสิทธิภาพในการขโมยข้อมูลที่เรียกได้ว่าค่อนข้างสูง เพราะสามารถขโมยข้อมูลสำคัญต่าง ๆ เช่น ข้อมูลระบบ, ข้อมูลแอปพลิเคชัน, ข้อความต่าง ๆ ที่ส่งมาหาเหยื่อ, ข้อมูลการแจ้งเตือนที่เกิดขึ้นบนเครื่อง, ข้อมูลการใช้จ่ายที่เกิดขึ้นมาทำการชอปปิ้งออนไลน์, ข้อมูลตัดปะที่ถูกวางไว้บน Clipboard, ไปจนถึงพฤติกรรมการใช้งานเครื่อง และแอปพลิเคชันต่าง ๆ ของผู้ใช้งาน นอกจากนั้นแล้วยังมีความสามารถในการเด้งหน้าล็อกอิน Telegram ปลอมเพื่อขโมยรหัสผ่านจากผู้ใช้งานอีกด้วย โดยศักยภาพในการขโมยข้อมูลเหล่านี้ได้ถูกตรวจสอบ และยืนยันเป็นที่เรียบร้อยโดยทางทีมวิจัยจากบริษัท Cyfirma ซึ่งเป็นบริษัทผู้เชี่ยวชาญด้านการจัดการความปลอดภัยของระบบในระดับองค์กร
นอกจากนั้น ทางเว็บไซต์ The Hacker News ยังได้ทำการเปิดเผยถึงขั้นตอนการติดตั้งตัวเองของมัลแวร์ดังกล่าวลงสู่เครื่องของเหยื่อ ซึ่งถึงแม้เมื่อมองจากภายนอกแล้วจะเหมือนกับเป็นการติดตั้งแอปพลิเคชันเถื่อนแล้วเครื่องจะติดมัลแวร์ทันที แต่ในความเป็นจริงแล้วขั้นตอนการติดตั้งนั้นเป็นการติดตั้งแบบหลายชั้น (Multi-Stages Infection)
โดยหลังจากที่เหยื่อได้ติดตั้งแอปพลิเคชันปลอมเรียบร้อย ตัวแอปพลิเคชันจะทำหน้าที่เป็นมัลแวร์นกต่อ (Loader) เพื่อทำการดาวน์โหลดมัลแวร์ตัวจริงจากเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) นอกจากนั้นแล้ว ตัวมัลแวร์นกต่อยังทำการเปิดสิทธิ์ต่าง ๆ ให้กับมัลแวร์ตัวหลักไว้อย่างเสร็จสรรพ ด้วยการหลอกขอสิทธิ์ (Permission) ในการเขียนไฟล์บนไดร์ฟภายนอก (External Drive) และสิทธิ์ในการติดตั้ง, อัปเดต และลบแอปต่าง ๆ บนเครื่องได้ เป็นต้น
ในส่วนของสิทธิ์ด้านการอัปเดตนั้น ตัวมัลแวร์นกต่อยังได้ป้องกันแอปอื่น ๆ จากการอัปเดตด้วยการบังคับผ่านฟังก์ชัน ENFORCE_UPDATE_OWNERSHIP นั่นคือ แอปอื่น ๆ ถ้าจะอัปเดตจะต้องได้รับการอนุญาตจากเจ้าของก่อน แต่ตัวมัลแวร์นกต่อในคราบแอปพลิเคชัน กลับตั้งตนเองเป็น “Update Owner” ซึ่งจะส่งผลตัวมัลแวร์นกต่อเปิดทางให้อัปเดตตัวมัลแวร์ได้อย่างตามใจชอบ ขณะที่ปิดกั้นการอัปเดตของแอปพลิเคชันตัวอื่นจนหมดสิ้น
ภาพจาก : https://www.cyfirma.com/research/inside-firescam-an-information-stealer-with-spyware-capabilities/
ถึงแม้มัลแวร์ตัวดังกล่าวนั้นจะกำลังระบาดหนักในรัสเซีย และยังไม่มีการยืนยันถึงการระบาดในภูมิภาคอื่น แต่ผู้เชี่ยวชาญก็ได้เตือนภัยไว้ว่า แฮกเกอร์อาจทำการปลอมมัลแวร์ดังกล่าวเป็นแอปพลิเคชันชื่อดังอื่น ๆ ในอนาคต ดังนั้น ทางทีมข่าวขอให้ผู้อ่านทุกท่านงดดาวน์โหลดแอปพลิเคชันจากแหล่งที่ไม่น่าไว้วางใจ เพื่อความปลอดภัยของข้อมูลบนเครื่อง









ความคิดเห็น (0)