


ผู้เชี่ยวชาญเตือน! เราเตอร์ที่ไม่เปลี่ยนรหัสผ่านอาจดึงดูดมัลแวร์ Mirai เข้าสู่เครื่องได้
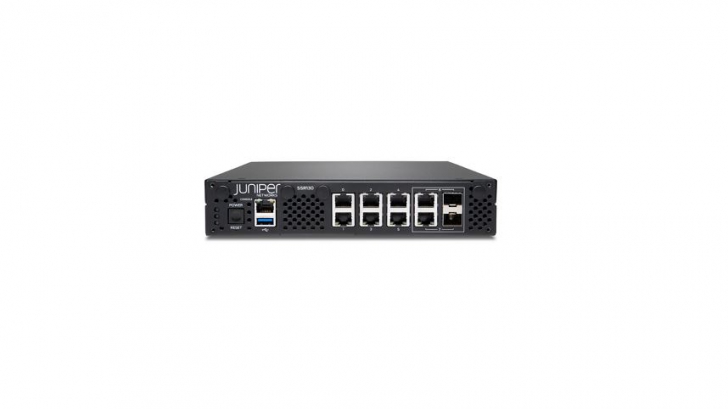

เราเตอร์นั้นจัดได้ว่าเป็นอุปกรณ์ด้านเครือข่ายอันดับต้น ๆ ที่ต้องมีอยู่ทุกบ้าน แต่ผู้ที่ซื้อมาใช้งานมักจะไม่ใส่ใจการตั้งค่าการเข้าใช้งานมากนักนอกจากขอแค่เสียบปลั๊กแล้วสามารถใช้งานได้เท่านั้น แต่ด้วยข่าวล่าสุดนี้ ผู้ใช้งานอาจจะต้องกลับมาเอาใจใส่มากขึ้น
จากรายงานโดยเว็บไซต์ The Record ได้รายงานถึงการที่บริษัท Juniper ซึ่งเป็นบริษัทผู้ผลิตและพัฒนาเราเตอร์รวมไปถึงเครื่องมือด้านเครือข่ายต่าง ๆ ที่โด่งดังเจ้าหนึ่ง ได้ออกมาประกาศเตือนถึงผู้ใช้งานว่า ในช่วงกลางเดือนธันวาคมที่ผ่านมา ทางบริษัทได้รับการร้องเรียนจากลูกค้าว่า ลูกค้าที่ใช้งานเราเตอร์ที่อยู่ในสายผลิตภัณฑ์ Session Smart Routers หลายรายต้องประสบกับปัญหาการทำงานที่ผิดปกติของเราเตอร์
โดยหลังจากที่ทางบริษัทได้ลงไปตรวจสอบแล้วก็ได้พบกับสาเหตุ 2 อย่าง นั่นคือ การทำงานที่ผิดปกตินั้นมีสาเหตุมาจากมัลแวร์ Mirai ซึ่งประเภทเปลี่ยนเครื่อง หรืออุปกรณ์ของเหยื่อให้เป็นเครื่อง “ซอมบี้” เพื่อยิงระบบของเป้าหมายที่แท้จริง หรือที่เรียกว่ามัลแวร์ประเภท Botnet และ ผู้ที่ประสบภัยมัลแวร์นั้นทุกรายมีจุดร่วมกันคือ ใช้รหัสผ่านสำหรับเข้าปรับแต่งเราเตอร์ในรูปแบบที่มาจากโรงงาน (Factory-set Password) โดยไม่มีการเข้าไปปรับเปลี่ยนรหัสผ่านเป็นแบบเฉพาะตนแต่อย่างใด โดยทาง Juniper ยังได้ค้นพบอีกว่า มัลแวร์ Mirai นั้นมีประสิทธิภาพในการทำงานที่มากมาย ไม่ว่าจะเป็นการนำเอาทรัพยากรของเครื่องเหยื่อไปร่วมยิง Distributed Denial of Service หรือ DDoS และการฝังมัลแวร์เพื่อการใช้ทรัพยากรเครื่องของเหยื่อเพื่อขุดเหรียญคริปโตเคอร์เรนซี (Cryptominer) อีกด้วย
ทาง Juniper จึงได้ออกประกาศเตือนให้ผู้ใช้งานเราเตอร์ในสายผลิตภัณฑ์ดังกล่าวให้ทำการเปลี่ยนรหัสผ่านเข้าใช้งานโดยเร็วที่สุด รวมถึงขอให้ผู้ใช้งานทำการสังเกตพฤติกรรมการทำงานของตัวเราเตอร์ และตัวระบบเครือข่ายที่เชื่อมต่อกับเราเตอร์ เพื่อตรวจจับว่ากำลังประสบภัยกับปัญหามัลแวร์ดังกล่าวอยู่หรือไม่หลังจากที่ได้ทำการเปลี่ยนรหัสเข้าใช้งานเป็นที่เรียบร้อยแล้ว นอกจากนั้นยังได้มีการเตือนอีกว่า ถ้ามีการตรวจพบว่าติดมัลแวร์ดังกล่าวเป็นที่เรียบร้อยแล้ว ทางแก้ทางเดียวที่ทำได้คือต้องล้างตัวระบบของเราเตอร์แล้วทำการตั้งค่าต่าง ๆ เพื่อใช้งานใหม่เท่านั้น เนื่องจากยังไม่มีทางแก้ทางอื่นใดในปัจจุบันนี้ และผู้ใช้งานก็ไม่มีทางที่จะรู้ได้ว่า ตัวมัลแวร์ได้ปรับเปลี่ยนการตั้งค่าหรือกลไกการทำงานของตัวเฟิร์มแวร์ และตัวระบบเราเตอร์ไปมากมายเพียงใดแล้วอีกด้วย
ถึงแม้รายงานข่าวนั้นจะไม่มีการระบุว่าเราเตอร์รุ่นอื่นของแบรนด์เดียวกัน หรือของแบรนด์อื่น ๆ นั้นจะได้รับผลกระทบไปด้วยหรือไม่ แต่ผู้ใช้งานก็ไม่ควรที่จะนิ่งนอนใจ ควรเปลี่ยนรหัสผ่านให้กับเราเตอร์ และอุปกรณ์อื่น ๆ ทุกครั้ง เป็นมาตรการความปลอดภัยทางไซเบอร์โดยพื้นฐานในการป้องกันตนเองจากผู้ที่ไม่ประสงค์ดี









ความคิดเห็น (0)