


แก็งค์แฮกเกอร์จากรัสเซียใช้ช่องโหว่บน Firefox และ Windows เพื่อเข้าโจมตีระบบ

การใช้ช่องโหว่เพื่อโจมตีเครื่องของเป้าหมายนั้นเป็นปกติวิธีของแฮกเกอร์ โดยช่องโหว่ที่มักถูกใช้บ่อย ๆ มักจะเป็นเป้าใหญ่อย่างเช่น ตัวระบบปฏิบัติการ หรือ OS (Operating System) ที่ถ้าเข้าถึง และควบคุมได้คือ จะจัดการได้ทั้งระบบทันที และทางเว็บเบราว์เซอร์ที่ใกล้ชิดกับอินเทอร์เน็ต และผู้ใช้งาน มักจะประมาทเวลา 00248ช้งานมากที่สุด
จากรายงานโดยเว็บไซต์ The Hacker News ได้รายงานถึงการที่ทีมวิจัยจาก ESET บริษัทผู้พัฒนาแอนตี้ไวรัสชื่อดัง ได้ตรวจพบพฤติกรรมการโจมตีของกลุ่มแฮกเกอร์ชื่อดังจากประเทศรัสเซียที่มีชื่อว่า RomCom (และเป็นที่รู้จักในชื่ออื่น ๆ เช่น Storm-0978, Tropical Scorpius, UAC-0180, UNC2596, และ Void Rabisu) ได้มีการใช้งานช่องโหว่ระดับ Zero-Day ช่องโหว่ที่ปรากฎขึ้นในระหว่างการพัฒนาซอฟต์แวร์ โดยผู้พัฒนามักจะหาไม่เจอ หรือไม่สามารถแก้ไขได้ทันในช่วงที่ต้องปล่อยซอฟต์แวร์สู่สาธารณชน ซึ่งช่องโหว่ 2 ตัว ที่แฮกเกอร์กลุ่มนี้ได้ใช้งานเพื่อการปล่อยมัลแวร์ประเภทเปิดประตูหลังของระบบ (Backdoor) นั้นมีดังนี้
CVE-2024-9680
เป็นช่องโหว่ที่ได้รับคะแนนความร้ายแรง CVSS Score ที่สูงถึง 9.8 โดยเป็นช่องโหว่บน Mozilla Firefox ในรูปแบบของการใช้งานหน่วยความจำที่ว่างลง (Use-After-Free) ในส่วนของการเล่น Animation ของตัว Firefox
ช่องโหว่นี้ได้ถูกปิดลงหลังจากอัปเดตของ Firefox ในเดือนตุลาคมที่ผ่านมา
CVE-2024-49039
เป็นช่องโหว่ที่ได้รับคะแนนความร้ายแรง CVSS Score ที่สูงถึง 8.8 โดยเป็นช่องโหว่บน Windows ในส่วนของ Windows Task Scheduler ที่เปิดช่องให้แฮกเกอร์สามารถอัปเกรดสิทธิ์ในการเข้าจัดการระบบผ่านทางเครื่องมือดังกล่าวได้ ซึ่งช่องโหว่นี้ได้ถูกปิดลงหลังจากอัปเดตของ Firefox ในช่วงเดือนพฤศจิกายนที่ผ่านมา
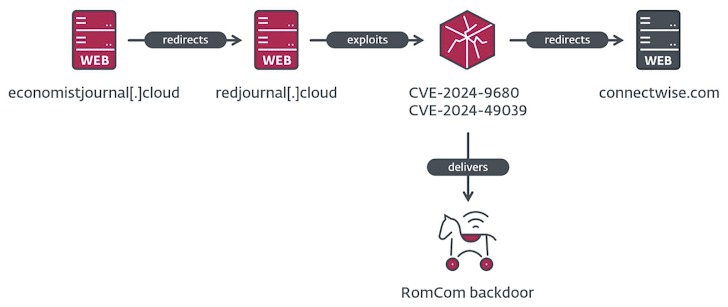
ภาพจาก : https://thehackernews.com/2024/11/romcom-exploits-zero-day-firefox-and.html
โดยสำหรับขั้นตอนการโจมตีนั้น แฮกเกอร์จะทำการหลอกให้เหยื่อเข้าเว็บไซต์ปลอมที่ถูกสร้างขึ้นมาโดยเฉพาะ ซึ่งในกรณีนี้จะเป็นเว็บไซต์ที่มีชื่อว่า economistjournal[.]cloud ซึ่งถ้าเหยื่อติดกับดักเข้าเว็บไซต์ดังกล่าว ตัวสคริปท์บนเว็บไซต์ก็จะเปลี่ยนจุดหมายปลายทาง (Redirect) พาเหยื่อไปยังอีกเว็บไซต์หนึ่งที่จะเป็นเว็บไซต์ในการปล่อยมัลแวร์ RomCom RAT ซึ่งเป็นมัลแวร์ประเภทเข้าควบคุมเครื่องจากระยะไกล (Remote Access Trojan หรือ RAT) ที่มีความสามารถในการเปิดประตูหลังของระบบ ลงสู่เครื่อง โดยเว็บไซต์นั้นมีชื่อว่า redjournal[.]cloud โดยมัลแวร์ที่ถูกปล่อยลงเครื่องนั้นจะใช้ช่องโหว่ทั้ง 2 ตัวตามที่ได้ระบุไว้ข้างต้น ขณะที่เหยื่อจะถูกพาไปยังอีกเว็บไซต์หนึ่งที่มีชื่อว่า connectwise[.]com เพื่อให้เหยื่อตายใจ
สำหรับการป้องกันที่ดีที่สุดคือ ผู้ใช้งานต้องเร่งทำการอัปเดตทั้ง Firefox และ Windows ในทันทีเพื่ออุดช่องโหว่ รวมทั้งมีความระแวดระวัง ไม่เปิดไฟล์ หรือลิงก์ต้องสงสัยที่ได้รับมาจากคนแปลกหน้าเป็นอันขาด









ความคิดเห็น (0)