


ไมโครซอฟต์เตือน พบมัลแวร์ Botnet ใช้ช่องโหว่บนเราเตอร์หลายแบรนด์ เข้าขโมยรหัสผ่าน

เว็บไซต์ The Hacker News ได้รายงานถึงการที่ทีมวิจัยจาก Microsoft Threat Intelligence ได้ตรวจพบพฤติกรรมการโจมตีของกลุ่มแฮกเกอร์จากประเทศจีนที่มีชื่อว่า Storm-0940 ด้วยการใช้มัลแวร์สำหรับฝังตัวเพื่อใช้เครื่องของเหยื่อมาเป็นส่วนหนึ่งในการโจมตีเหยื่อรายใหญ่ หรือที่เรียกว่า Botnet ที่มีชื่อว่า Quad7 (เป็นที่รู้จักการในอีกชื่อหนึ่งว่า 7777 และ xlogin) ซึ่งถูกตั้งชื่อจากการที่มัลแวร์ดังกล่าวนั้นจะใช้ TCP Port 7777 เพื่อเข้าควบคุมระบบของเหยื่อ
ซึ่งแคมเปญการโจมตีดังกล่าวนั้น ทางทีมวิจัยได้ตั้งชื่อว่า CovertNetwork-1658 ซึ่งเป็นการโจมตีด้วยการสุ่มป้อนรหัสผ่าน (Password Spraying) จากข้อมูลรหัสผ่านที่ขโมยมาจากลูกค้าของทางไมโครซอฟต์จำนวนมาก ซึ่งมัลแวร์ดังกล่าวนั้นได้เพ่งเล็งโจมตีเครื่องมือด้านเครือข่ายจำนวนมาก จากหลายแบรนด์ เช่น TP-Link, Zyxel, Asus, Axentra, D-Link, และ NETGEAR เป็นต้น โดยมุ่งเน้นไปที่อุปกรณ์ด้าน VPN (Virtual Private Network) และเราเตอร์สำหรับบ้าน และธุรกิจขนาดเล็ก (SOHO)
ซึ่งขั้นตอนการโจมตีของมัลแวร์ตัวดังกล่าวนั้นจะเริ่มขึ้นด้วยการที่แฮกเกอร์พยายามเจาะช่องโหว่ที่อยู่บนเราเตอร์ (โดยตัวอย่างนั้นใช้ของแบรนด์ TP-Link) เพื่อทำการรันโค้ดจากระยะไกล โดยช่องโหว่นั้นทางแหล่งข่าวไม่ได้ระบุว่าเป็นช่องโหว่ชื่ออะไร เพียงแต่ให้รายละเอียดว่าเป็นช่องโหว่แบบ RCE หรือ Remote Code Exectution ซึ่งหลังจากเข้าถึงเพื่อรันโค้ดได้แล้ว ทางแฮกเกอร์ก็จะทำการปล่อย Telnet binary จาก FTP Server ที่ทางแฮกเกอร์วางไว้ รวมทั้งดาวน์โหลดเครื่องมือสำหรับเปิดประตูหลังของระบบ (Backdoor) ของมัลแวร์ Xlogin (Quad 7) ลงมาสู่เครื่องของเหยื่อ จากนั้นทางแฮกเกอร์จึงใช้เครื่องมือทั้ง 2 ในการเข้าควบคุม Command Shell ผ่านทาง TCP Port 777 แล้วทำการเชื่อมต่อเพื่อดาวน์โหลด SOCKS5 ลงมาติดตั้งบนเราเตอร์ เสร็จสิ้นการเปลี่ยนเครื่องมือให้กลายเป็นซอมบี้สำหรับใช้ในการร่วมแคมเปญโจมตี เช่น การระดมยิง DDoS (Distribute Denial of Service) เป็นต้น
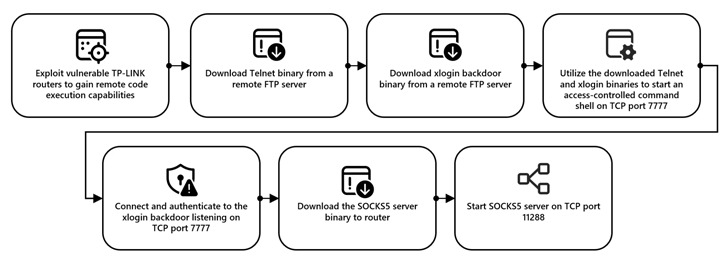
ภาพจาก : https://thehackernews.com/2024/11/microsoft-warns-of-chinese-botnet.html
แต่ถึงแม้ในการโจมตีของมัลแวร์ Botnet ตัวดังกล่าวนั้นจะมีการยืนยันตรวจพบอุปกรณ์ที่ติดเชื้อกว่า 8,000 เครื่องก็ตาม แต่ก็มีเพียง 20% เท่านั้นที่ติดมาจากการโจมตีแบบสุ่มใส่รหัสผ่าน หรือ Password Spraying แต่ทางไมโครซอฟต์ก็ยังมีการแจ้งเตือนว่า ผู้โจมตีในแคมเปญ CovertNetwork-1658 ได้มีการสุ่มป้อนรหัสผ่านเข้าในหลายบัญชีขององค์กรที่เป็นเป้าหมายวันละครั้งอย่างสม่ำเสมอ ซึ่งหมายความว่า ถ้าองค์กรมีมาตรการรักษาความปลอดภัยในการล็อกอินเข้าสู่ระบบที่อ่อนแอ ถ้าแฮกเกอร์สุ่มถูกก็มีโอกาสที่จะเข้าถึงระบบได้ไม่วันใดก็วันหนึ่ง
และทางไมโครซอฟต์ก็ยังมีการแจ้งเตือนที่น่าจับตามองคือ ปัจจุบันโครงสร้างพื้นฐานของ Botnet เริ่มอยู่ตัว และค่อย ๆ หายไป หลังจากที่รูปแบบการโจมตีได้ถูกเปิดเผยออกสู่สาธารณะ ซึ่งเป็นไปได้ว่า แฮกเกอร์ได้ค้นพบวิธีการโจมตีแบบใหม่ หรืออาจมีการวางโครงสร้างพื้นฐานตัวใหม่ที่มีความสามารถในการเลี่ยงการตรวจจับได้ดีกว่าเก่าเป็นที่เรียบร้อยแล้ว









ความคิดเห็น (0)