


ระวัง! พบกล่องทีวี Android กว่าล้านกล่องทั่วโลกติดมัลแวร์ Vo1d

การใช้กล่องเสริมเพื่อรับชมรายการโทรทัศน์นั้น มักจะเป็นที่คุ้นเคยกันในไทยโดยเฉพาะกลุ่มแฟนฟุตบอลที่ต้องสรรหากล่องจากผู้ให้บริการต่าง ๆ มาติดตั้งเพื่อรับชมฟุตบอลจากลีกต่าง ๆ ที่มีผู้ถือลิขสิทธิ์คนละคนกัน แต่ทราบหรือไม่ว่า แม้แต่กล่องทีวี ก็มีความเสี่ยงในการติดมัลแวร์เช่นเดียวกัน
จากรายงานข่าวโดยเว็บไซต์ The Hacker News ได้มีการตรวจพบพฤติกรรมการแพร่กระจายของมัลแวร์ Vo1d ซึ่งเป็นมัลแวร์เพื่อการเปิดประตูหลังของระบบ (Backdoor) ที่จะทำให้เหยื่อนั้นมีความเสี่ยงที่จะถูกแฮกเกอร์เข้าควบคุมระบบต่าง ๆ ที่อยู่ในวงเครือข่ายภายใน โดยทางทีมวิจัยจาก Doctor Web ซึ่งเป็นบริษัทผู้พัฒนาแอนตี้ไวรัสจากรัสเซีย ได้พบว่ามัลแวร์ดังกล่าวนั้นได้แพร่กระจายไปยังกล่องโทรทัศน์ที่ใช้ระบบปฏิบัติการ Android ที่ตกรุ่น ซึ่งเบื้องต้นพบว่ามีกล่องโทรทัศน์ถึง หนึ่งล้านสามแสนกล่อง จาก 197 ประเทศทั่วโลก ที่ติดมัลแวร์ดังกล่าว โดยพบได้มากในประเทศ บราซิล, โมร็อกโก, ปากีสถาน, ซาอุดีอาระเบีย, อาเจนติน่า, รัสเซีย, ตูนีเซีย, เอกวาดอร์, มาเลย์เซีย, อัลจีเรีย, และอินโดนีเซีย
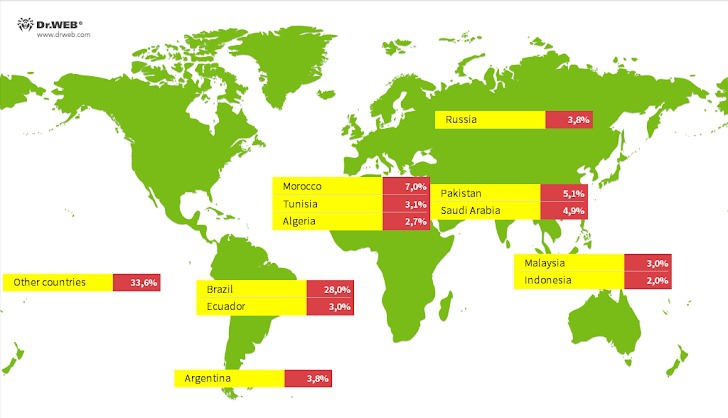
ภาพจาก : https://thehackernews.com/2024/09/beware-new-vo1d-malware-infects-13.html
โดยเบื้องต้นนั้นทางทีมวิจัยยังไม่ทราบที่มาที่ไปว่า กล่องโทรทัศน์ จำนวนดังกล่าวที่ได้กล่าวมานั้นติดมัลแวร์ได้อย่างไร แต่คาดว่ามาจากการอัปเดตเฟิร์มแวร์เถื่อน ที่เปิดทางให้แฮกเกอร์สามารถเข้าถึงสิทธิ์การใช้งานในระดับ Root บนระบบของเหยื่อได้ ซึ่งตัวอย่างของกล่องโทรทัศน์ที่ได้รับผลกระทบจากการโจมตีครั้งนี้นั้น มีดังนี้
- KJ-SMART4KVIP (Android 10.1; KJ-SMART4KVIP Build/NHG47K)
- R4 (Android 7.1.2; R4 Build/NHG47K)
- TV BOX (Android 12.1; TV BOX Build/NHG47K)
ซึ่งจากการตรวจสอบพบว่า แฮกเกอร์ได้ทำการแทนที่ไฟล์ที่ใช้ในการ Debug ด้วย "/system/bin/debuggerd" พร้อมทั้งย้ายไฟล์ตัวจริง "debuggerd_real" ไปไว้ในโฟลเดอร์ Backup แทน และในเวลาเดียวกันก็ได้ทำการเพิ่มไฟล์ใหม่ที่มีการแทรกโค้ดมัลแวร์ไว้ลงมาบนกล่อง นั่นคือ "/system/xbin/vo1d" และ "/system/xbin/wd" ซึ่งทีมนักวิจัยนั้นได้อธิบายว่า เป็นการหลอกลวงระบบด้วยการอาศัยชื่อไฟล์ที่คล้ายกับ '/system/bin/vold' ด้วยการเปลี่ยนตัว I เป็น 1 แทน ซึ่งไฟล์ "vo1d" นั้นจะเป็นตัวมัลแวร์ตัวจริง (Payload) ขณะที่ “wd” นั้นจะเป็นไฟล์ที่รันขึ้นมาพร้อมกัน เพื่อรับมือการตรวจจับเพื่อลบ (Persistence) และช่วยในการรันไฟล์ต่าง ๆ เมื่อได้รับการสั่งการจากเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control)
ทาง Google นั้นได้รับทราบถึงปัญหาดังกล่าวแล้ว และได้ออกมากล่าวว่า กล่องโทรทัศน์ ต่าง ๆ ที่ได้รับผลกระทบนั้นล้วนแต่ไม่ได้รับการปกป้องด้วยบริการ Play Protect เนื่องจากผู้พัฒนานั้นทำการพัฒนาขึ้นมาเองด้วยการใช้โค้ดจาก Android Open Source Project พร้อมทั้งแนะนำให้ผู้ที่สนใจใช้กล่องโทรทัศน์นั้นทำการค้นหาผู้ให้บริการกล่องโทรทัศน์ที่ได้รับการรับรองจากทาง Google Play Protect ผ่านทาง เว็บไซต์อย่างเป็นทางการ เพื่อหากล่องที่ปลอดภัยกว่ามาใช้งานแทน





ความคิดเห็น (0)