


พบมัลแวร์ Darkgate โจมตีผู้ใช้ Windows ปลอมตัวเป็นไฟล์ PDF, HTML และ XLSX

ในช่วงสัปดาห์ที่ผ่านมา ผู้อ่านข่าวอาจจะได้เห็นการโจมตีตัวองค์กรธุรกิจต่าง ๆ ด้วยวิธีการที่หลากหลายตั้งแต่วิธีการระดับสูง ไปจนถึงการใช้ไฟล์ที่ใช้งานบ่อยมาหลอกล่อ เช่น ไฟล์ PDF และไฟล์ Word เป็นต้น เนื่องจากแฮกเกอร์ได้สังเกตเห็นถึงการใช้งานที่บ่อยครั้ง และความสามารถของตัวพนักงาน ที่ส่วนมากมักจะไม่ค่อยมีความรู้หรือความระแวดระวังในเชิงความปลอดภัยไซเบอร์ที่เพียงพอ ซึ่งหนึ่งในไฟล์ที่กลายสภาพมาเป็นพาหะนำมัลแวร์เข้าสู่ระบบคอมพิวเตอร์ ก็เป็นอีกสกุลที่นิยมใช้ในองค์กร นั่นคือไฟล์ XLSX หรือไฟล์ Excel ที่มักเป็นไฟล์ที่ใช้กันบ่อยในวงการธุรกิจ
จากรายงานโดยทีมวิจัยด้านความปลอดภัยไซเบอร์ Forcepoint-X Labs นั้น ทางทีมได้มีการตรวจพบมัลแวร์ Darkgate ซึ่งมัลแวร์ตัวนี้นั้นมีความสามารถทั้งในด้านการขโมยข้อมูลจากเครื่องของเหยื่อ, การตรวจจับพฤติกรรมการใช้คีย์บอร์ดเพื่อขโมยข้อมูล และพาสเวิร์ด ไปจนถึงความสามารถในการรันโค้ดจากระยะไกล เรียกได้ว่าความสามารถเป็นกึ่งลูกผสมระหว่างมัลแวร์ประเภทเข้าถึงระบบจากทางไกล (Remote Access Trojan หรือ RAT) และ มัลแวร์ประเภทขโมยข้อมูล หรือ Infostealer
ซึ่งจากเคสที่ทางทีม Forcepoint-X Labs ได้แสดงตัวอย่างไว้บนรายงานนั้น พบว่าตัวมัลแวร์นั้นได้แพร่กระจายในรูปแบบการใช้อีเมลหลอกลวง (Email Phishing) โดยการหลอกลวงว่าเป็นไฟล์ใบแจ้งหนี้ (Invoice) ในรูปแบบ PDF ของซอฟต์แวร์ Quickbook (เป็นซอฟต์แวร์การบัญชีที่ได้รับความนิยมพอสมควร) โดยหลังจากเปิดไฟล์มาแล้ว ข้อมูลบนไฟล์จะลวงให้เหยื่อคลิกลิงก์เพื่อติดตั้ง Java แต่แท้ที่จริงแล้ว ไฟล์ที่ดาวน์โหลดมานั้น (.jar) เป็นไฟล์สคริปท์ PowerShell ที่สั่งการให้ทำการดาวน์โหลดไฟล์ .Zip ที่ภายในนั้นจะเป็นไฟล์ AutoIt3.exe พร้อมตัวสคริปท์ ที่จะนำไปสู่การรันมัลแวร์ และทำงานรับส่งข้อมูลกับกิจกรรมการเข้าสู่ระบบต่าง ๆ ของแฮกเกอร์บนเซิร์ฟเวอร์ควบคุม (Command and control หรือ C2) ต่อไป
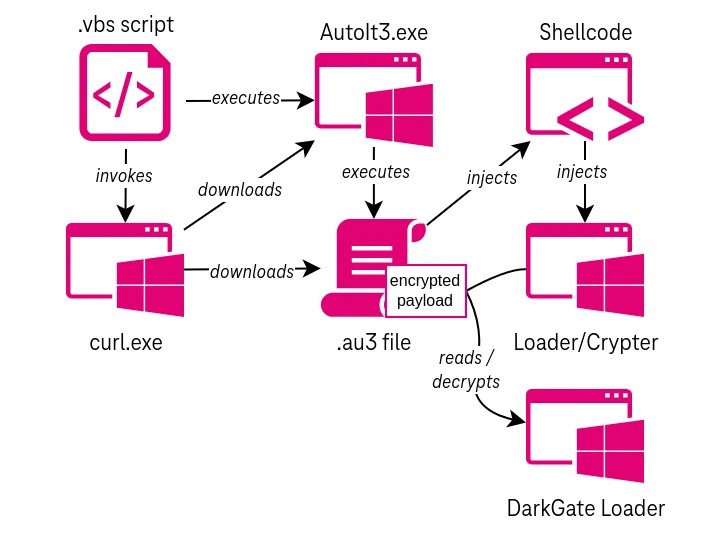
ภาพจาก https://thehackernews.com/2023/08/darkgate-malware-activity-spikes-as.html
นอกจากนั้นแล้ว ทางทีมวิจัยยังได้ระบุอีกว่า นอกจากไฟล์ PDF ที่ถูกใช้เป็นพาหะตามที่กล่าวมาข้างต้นแล้ว ยังมีการใช้ไฟล์ HTML และ XLSX มาเป็นพาหะในการนำเข้ามัลแวร์สู่เครื่องของเหยื่ออีกด้วย แต่ก็ไม่ได้มีระบุไว้ว่า มีการใช้กลเม็ดการหลอกลวงในรูปแบบอื่นด้วยหรือไม่ ในส่วนนี้ขอให้ผู้ใช้งานไฟล์ใน 3 รูปแบบนี้ทำการติดตามข่าวอย่างใกล้ชิด และระมัดระวังตัวต่อการส่งไฟล์ที่มีพฤติกรรมคล้ายกับที่กล่าวมาข้างต้น









ความคิดเห็น (0)