


Bitdefender ค้นพบช่องโหว่ร้ายแรงบน webOS ของ LG TV คาดมีผลต่อผู้ใช้กว่า 9 หมื่นราย

ในยุคสมัยนี้ ไม่ว่าผลิตภัณฑ์ไหนที่ใช้ในชีวิตประจำวันก็ดูเหมือนว่าจะมีแอปพลิเคชันเข้าไปเกี่ยวข้องเสียหมด ไม่ว่าจะเป็นอุปกรณ์สุดพื้นฐานอย่างโทรศัพท์มือถือ ไปจนถึงเครื่องใช้ในบ้านอย่างโทรทัศน์ หรือตู้เย็น แต่ด้วยการที่หลายสิ่งกลายเป็นรูปแบบที่เรียกว่า “Smart” ที่ถึงแม้จะอำนวยความสะดวกให้ผู้ใช้งานอย่างมากมาย แต่ก็นำมาซึ่งความเสี่ยงที่อาจจะติดไวรัส หรือมัลแวร์ได้ด้วย
จากข่าวของเว็บไซต์ Cybersecurity News ได้รายงานว่า ทาง Bitdefender ได้ค้นพบถึงช่องโหว่อันตรายบนระบบปฏิบัติการ webOS ของ Smart TV ยี่ห้อ LG ที่ทำให้ผู้ใช้งานมากกว่า 9 หมื่นราย ต้องตกอยู่ภายในความเสี่ยงที่จะถูกแฮกเกอร์ใช้โจมตีเข้าสู่ระบบของตัวโทรทัศน์ ซึ่งช่องโหว่ดังกล่าวเป็นปัญหามาจากระบบการจัดการสิทธิ์ในการเข้าถึงตัวไฟล์ และระบบยืนยันผู้ที่มีสิทธิ์เข้าถึงของตัวระบบเอง

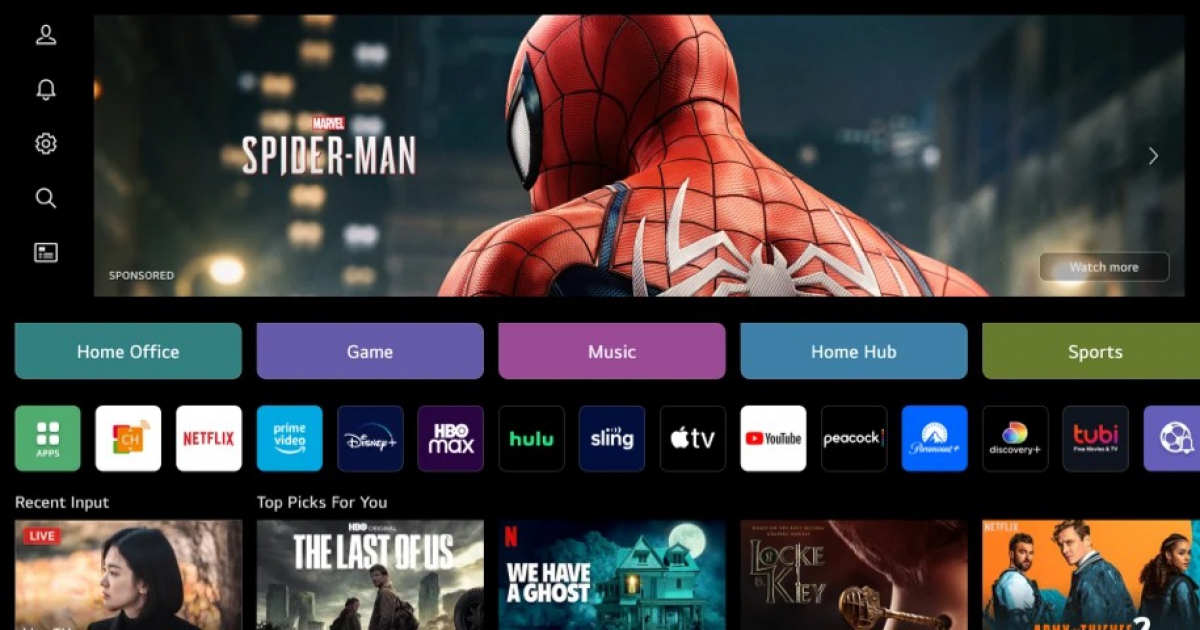
ภาพจาก https://webostv.developer.lge.com/discover
โดยทางทีม Bitdefender ได้ทำการตรวจสอบจนพบช่องโหว่ของระบบบน Service ที่มีชื่อว่า “com.webos.service.networkinput" ซึ่งเป็นตัวรับ Network requests ต่าง ๆ ที่เข้ามาสู่ตัวระบบ โดยมีรายละเอียดของช่องโหว่ดังนี้
- CVE-2023-6317: ผู้ไม่ประสงค์ดีจะใช้ช่องโหว่นี้ในการหลบเลี่ยงการตรวจสอบยืนยันตัวตน ซึ่งช่องโหว่นี้ปรากฏบน webOS ตั้งแต่รุ่นที่ 4 ถึง 7
- CVE-2023-6318: ช่องโหว่นี้เป็นส่วนที่ช่วยเปิดโอกาสในการยกระดับการเข้าถึงส่วนการควบคุมระบบเพื่อทำการ Root ระบบ webOS เพื่อเปิดทางให้ทางแฮกเกอร์สามารถควบคุมตัวระบบได้อย่างเต็มรูปแบบ
- CVE-2023-6319: ช่องโหว่นี้เปิดโอกาสให้ทางแฮกเกอร์สามารถใช้เทคนิคการโจมตีแบบ Command injection โดยอาศัยช่องโหว่ของส่วน Library ที่เก็บข้อมูลเนื้อเพลง
- CVE-2023-6320: ช่องโหว่นี้ช่วยให้ทางแฮกเกอร์สามารถยิงข้อมูลยืนยันตัวตนปลอม ด้วยการใช้ประโยชน์จากช่องโหว่ของตัว Service: [com.webos.service.connectionmanager/tv/setVlanStaticAddress API endpoint.]
ซึ่งทางทีมงาน Bitdefender ได้แนะนำให้ผู้ที่ใช้งาน Smart TV จาก LG ทำการเปิด Auto-update เพื่อให้ตัวเครื่อง Smart TV ทำการอัปเดตระบบความปลอดภัยอย่างอัตโนมัติ รวมไปถึงให้แยกระบบเครือข่ายที่เชื่อมต่อกับตัว Smart TV ออกจากการใช้งานกับเครื่องมืออื่น ๆ เพื่อลดความเสี่ยงที่หลังแฮกเกอร์เข้าถึงตัว Smart TV แล้วจะใช้มันเป็นฐานเพื่อการแฮกเครื่องมืออื่นที่อยู่บนระบบเน็ตเวิร์กเดียวกัน
โดยทาง Bitdefender ได้ยืนยันว่า ทำการแจ้งทางบริษัท LG แล้ว และทาง LG กำลังเร่งพัฒนาระบบรักษาความปลอดเพื่ออุดรอยรั่วดังกล่าว









ความคิดเห็น (0)