แฮกเกอร์จะสร้างเว็บ SourceForge ปลอมหลอกให้ผู้ใช้ดาวน์โหลด Extension ปลอมที่แท้จริงเป็นมัลแวร์ขโมย Clipboard
ช่องโหว่ดังกล่าวเปิดให้แฮกเกอร์ใช้ไฟล์ปลอมชื่อคล้าย DLL ของตัวซอฟต์แวร์ เพื่อรันโค้ดปล่อยมัลแวร์ลงเครื่อง
แฮกเกอร์จะใช้งานช่องโหว่ดังกล่าวหย่อนมัลแวร์ PipeMagic เพื่อสร้าง Backdoor ในการปล่อยแรนซัมแวร์ต่อไป
ช่องโหว่บนปลั๊กอินดังกล่าวช่วยให้แฮกเกอร์อัปไฟล์ทำ RCE และลบไฟล์ระบบสำคัญบน Wordpress ได้
แฮกเกอร์รายดังกล่าวใช้เซิร์ฟเวอร์ใต้ดินแบบ BHP โฮสต์ทั้งเว็บปลอมใส่มัลแวร์ เว็บยาเสพติดและอาวุธผิดกฎหมาย
ช่องโหว่ทั้ง 3 นี้ แฮกเกอร์สามารถใช้เพื่อการขโมยไฟล์, ทำ RCE, และปล่อยมัลแวร์ลงเครื่องได้
AI ตัวใหม่นี้ นอกจากจะช่วยยืดภาพได้ถึง 2 วินาทีแล้ว ยังช่วยเพิ่มความยาว BGM ถึง 10 วิ แถมรับความละเอียดสูงได้
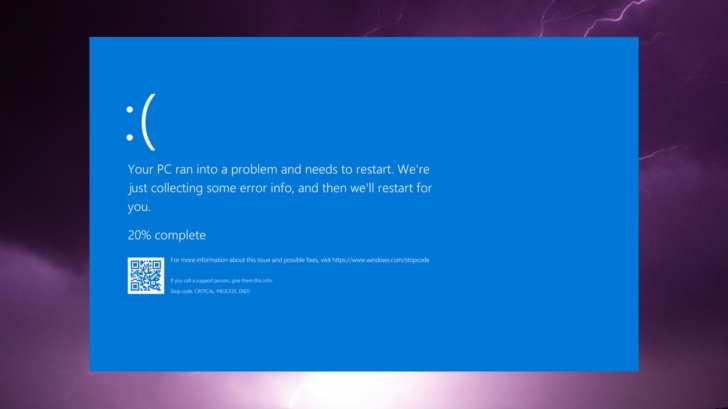
จากเดิมหน้าจอสีฟ้าพร้อมรายละเอียด จะถูกเปลี่ยนเป็นสีดำที่เรียบง่าย อ่านง่ายกว่าเดิม แต่รายละเอียดเทคนิคครบ








พูดคุยกับ Sarun_ss777