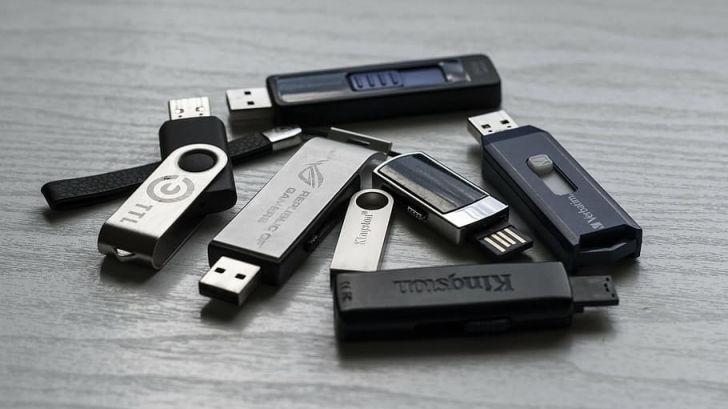
พบไดร์ฟ USB ทั้งหมดเป็นพาหะในการกระจายมัลแวร์ ในภูมิภาคการแพร่กระจายเติบโตสูงสุดที่สิงคโปร์ถึง 88%
มัลแวร์นอกจากจะยึด Header เพื่อยิงโฆษณาได้แล้ว ยังมีระบบ Backdoor ให้แฮกเกอร์เข้าควบคุมเว็บได้อีกด้วย
CEO ทำตัวลับ ๆ ล่อ ๆ ใน รพ แอบเข้าฝังมัลแวร์ลงเครื่องของพนักงาน จุดท้ายถูกตรวจสอบจนถูกจับได้ในที่สุด
แฮกเกอร์จะหลอกให้โหลดไฟล์ RAR เมื่อเปิดแล้วเครื่องจะติดมัลแวร์ทันที และแพร่กระจายไปเครื่องอื่นผ่านไดร์ฟUSBได้
แฮกเกอร์จะใช้เครื่องมือแอนตี้ไวรัสของ Bitdefender และ TrendMicro รันมัลแวร์ด้วยวิธี DLL Sideloading ลงเครื่อง
แฮกเกอร์มุ่งเน้นการใช้แรนซัมแวร์เพื่อขโมยข้อมูลมากกว่าไถเงิน โดยมีแหล่งที่มาจากจีน และรัสเซียเสียส่วนมาก
ฟีเจอร์ใหม่ช่วยให้แฮกเกอร์สามารถสร้างข้อความหลอกลวงและฟอร์มหลอกแบบหลากภาษา พร้อมส่งได้รวดเร็วทันใจ
แฮกเกอร์จะส่งข้อความหลอกให้โทรหา ติดตั้งมัลแวร์ แตะบัตร และใส่เลข PIN แล้วแฮกเกอร์จะใช้บัตรผ่านมือถือได้ทันที








พูดคุยกับ Sarun_ss777