แฮกเกอร์จะปลอมตัวเป็น Recruiter หลอกให้มาทำทดสอบงานแล้วสวมเขาให้ป้อนคำสั่งดาวน์โหลดแอปปลอมเพื่อฝังมัลแวร์
จำนวนดังกล่าวเป็นคอมที่สามารถติดตั้งได้ เมื่อรวมกับรุ่นเก่าที่ติดตั้งไม่ได้แล้วจะมีผู้ไม่อัปเกรดมากถึงพันล้าน
หน้าจอ Windows Update ปลอมจะสั่งให้เหยื่อรันโค้ดผ่านทาง Run เพื่อติดตั้งมัลแวร์ เหมือน ClickFix อื่น ๆ
เนื่องจากงานใต้ดินนั้นยืดหยุ่น รายได้ดี จนกลายเป็นที่นิยมของพนักงานไอที่ที่ถูกเลิกจ้างกระทันหัน
หลังเข้าสู่เว็บ 18+ ปลอมดังกล่าว เว็บเบราว์เซอร์จะเด้งรูป Windows Update ปลอมพร้อมหลอกให้ติดตั้งมัลแวร์
มัลแวร์ดูดเงินตัวใหม่มาทางลิงก์ปลอมบน SMS ติดแล้วสามารถเข้าคุมเครื่องทาง Accesibility Mode ได้
นักวิจัยพบบริการ Calendar Subscription แบบ 3rd Party หลายที่เปิดช่องให้แฮกเกอร์ส่งไฟล์ ics ปลอมถึงเหยื่อได้
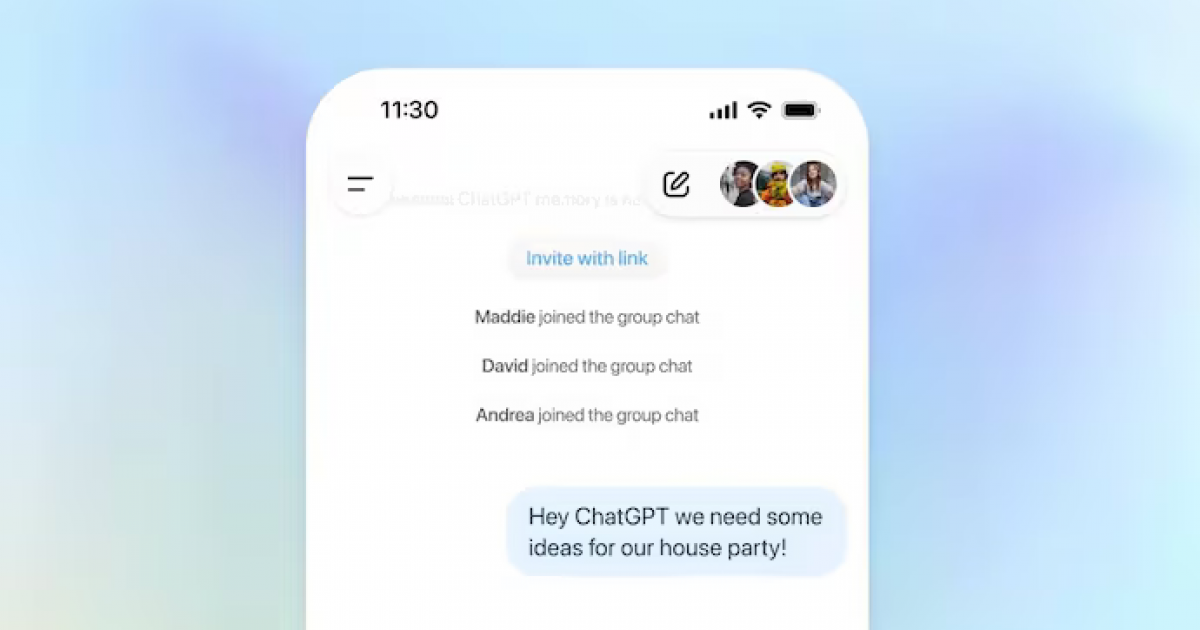
ตัวแชทกลุ่มจะใช้ความจำใหม่ทั้งหมดไม่ปนของเก่า โดยจะชวนเพื่อได้ทั้งหมด 20 คน เพื่อร่วมวงคุยกับ AI








พูดคุยกับ Sarun_ss777