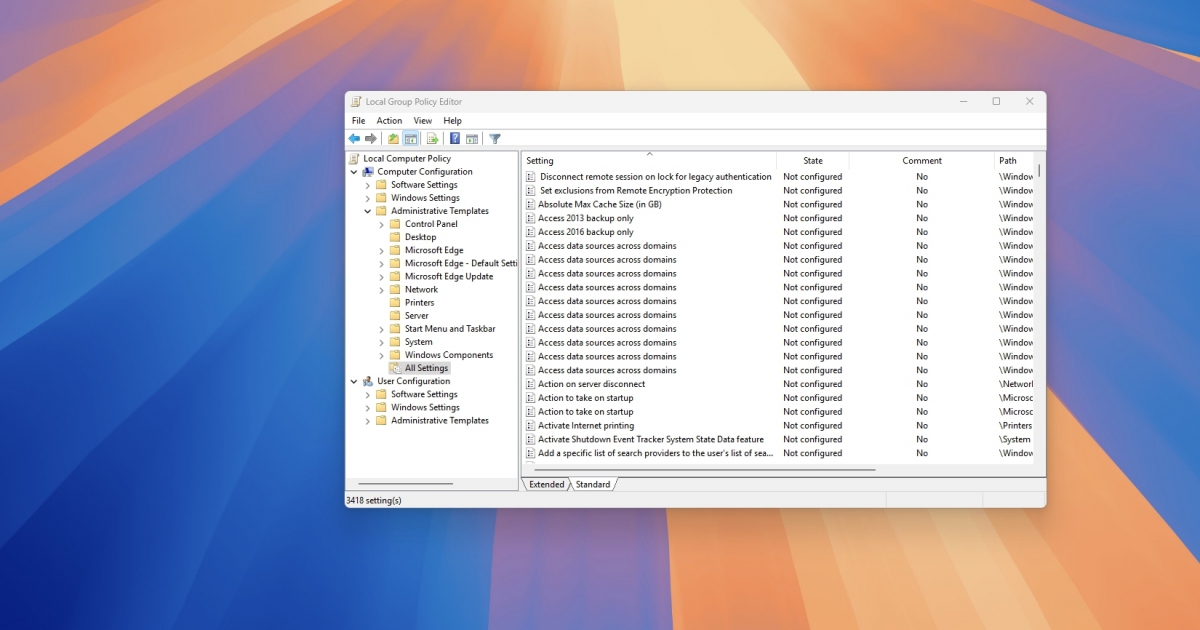
แฮกเกอร์จะใช้การแก้ไฟล์ตั้งค่า Group Policy เพื่อทำการฝัง Backdoor ใส่ทุกเครื่องที่อยู่ในเครือข่ายบริษัท
มัลแวร์ดังกล่าวจะทำการขู่เหยื่อว่า ถ้าไม่ส่งเงินตามเวลาที่กำหนด จะใช้ Factory Reset ลบไฟล์ทั้งเครื่องทันที
มัลแวร์ดังกล่าวจะหลอกว่าเป็นไฟล์ติดตั้งของแอปดัง ที่พอติดตั้งแล้วจะนำไปสู่การฝังตัวของมัลแวร์หลากชนิด
มัลแวร์จะใช้งาน Google Drive เพื่อเป็นตัวกลางในการขโมยข้อมูล หรือดึง Payload มาจากเซิร์ฟเวอร์ C2 ของมัลแวร์
มัลแวร์ดังกล่าวมุ่งเน้นขโมยข้อมูลบนกระเป๋าคริปโตและส่วนเสริมเว็บเบราว์เซอร์นานาชนิด
มัลแวร์ที่ซ่อนอยู่ในหนังเถื่อนเรื่อง One Battle After Another มีประสิทธิภาพในการเข้าขโมยรหัสผ่านของเหยื่อ
แรนซัมแวร์ดังกล่าวจะปิดระบบป้องกันทั้งหมด ปิดกั้นการแบ็คอัป แล้วจึงทำการเข้ารหัสข้อมูลเพื่อเรียกค่าไถ่
ตัวไฟล์ติดตั้งถูกตั้งชื่อเป็นภาษารัสเซียเพื่อลวงว่าเป็นผลงานของแฮกเกอร์รัสเซีย แต่ไวรัสเป็นของจีนแท้ ๆ









พูดคุยกับ Sarun_ss777