มัลแวร์จะปลอมเป็นแอปธนาคารปลอม หลอกให้เหยื่อเปิด NFC แตะบัตรเพื่อขโมยข้อมูลบัตรไปใช้ ณ จุด POS แบบระยะไกล
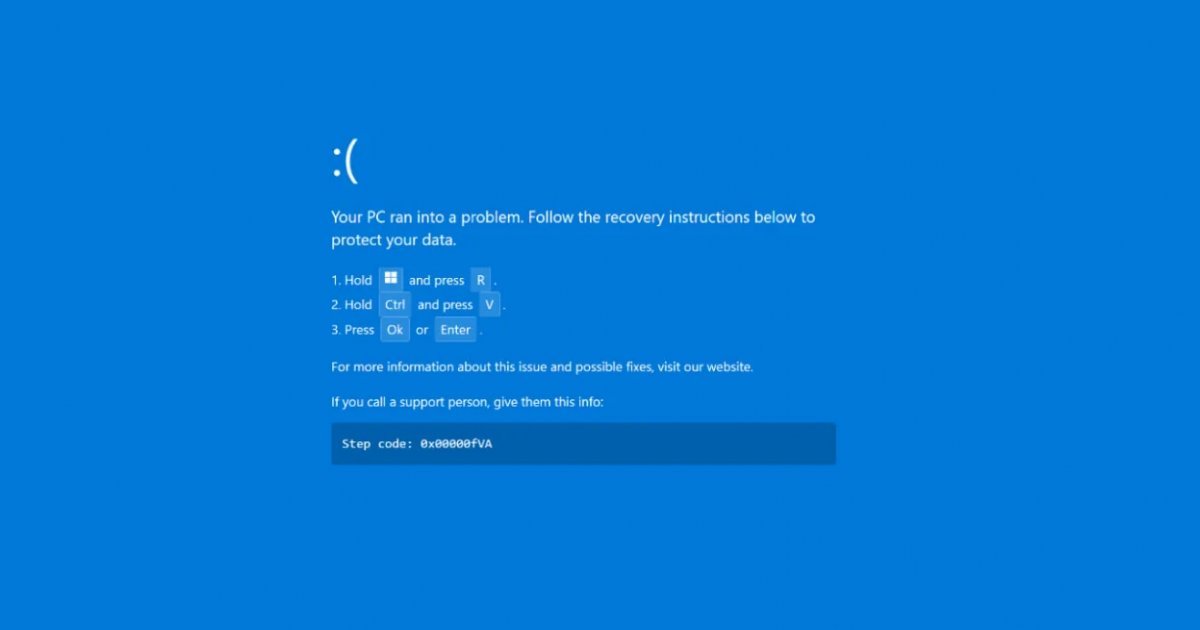
จอฟ้าปลอมจะมาพร้อมคำสั่งหลอกให้เหยื่อทำตามเพื่อรันโค้ด PowerShell ติดตั้งมัลแวร์ DCRAT ลงเครื่อง
นักวิจัยพบว่าบริการสตรีมมิงเถื่อนมีวิธีการแพร่มัลแวร์ทั้งผ่านโฆษณาปลอม หรือสอดไส้ใว้ในกล่อ
ง Set Top Box
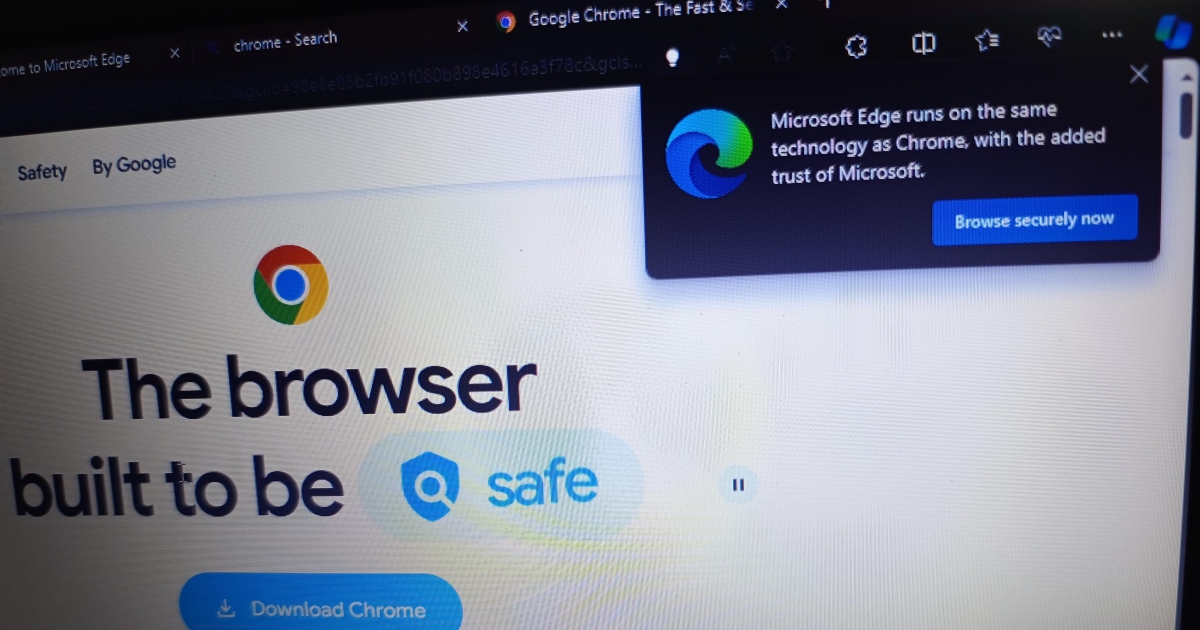
เมื่อค้นหา Chrome ผ่าน Edge โดยใช้ Bing จะถูกแจ้งเตือนในทันที นักวิจัยยังพบสคริปท์สำหรับการค้นหา Atlas ด้วย
แฮกเกอร์หลังจากขโมย CWS API ไปจากผู้พัฒนา ทำให้สามารถอัปโหลดส่วนเสริมวอลเล็ตปลอมไปยัง Chrome Web Store ได้
มัลแวร์ดังกล่าวมีความสามารถเข้าเปลี่ยนที่อยู่กระเป๋าบน Clipboard เพื่อให้เงินถูกโอนไปให้แฮกเกอร์แทน
ทีมพัฒนาได้ทำการฝึก AI ด้วยระบบการโจมตีระบบจำลอง เพื่อเรียนรู้และรับมือกับภัยการยิง Prompt เพื่อสั่งการ
มัลแวร์ในกลุ่มนี้มีความโดดเด่นด้านการปรับตัว โดยสามารถเขียนโค้ดสดบนเครื่องเหยื่อได้ ปีที่แล้วพบมากถึง 3 ตัว








พูดคุยกับ Sarun_ss777