มัลแวร์ดังกล่าวจะใช้การยิงโค้ดเปลี่ยนหน้าผ่านทาง Extension ปลอมที่เหยื่อติดตั้งลงบนเว็บเบราว์เซอร์ Chrome
แฮกเกอร์จะหลอกส่งเอกสารที่อ้างว่าเป็นเอกสารเกี่ยวกับโครงการใหม่ หลังเปิดขึ้นมาก็จะนำไปสู่การติดมัลแวร์
แฮกเกอร์จะส่งเมล์สมอ้างขอให้เหยื่อทำการสำรองข้อมูลงเครื่อง กดแล้วลิงก์พาไปเว็บปลอมที่หลอกให้กรอกรหัสใช้งาน
มัลแวร์ดังกล่าวจะใช้การลงทะเบียน Anti-Virus (ปลอม) ทำให้ตัว Defender ถูกปิดเพราะคิดว่ามีเครื่องมือป้องกันแล้ว
จากการตรวจในเชิงลึก นักวิจัยพบว่ามัลแวร์ดังกล่าวใช้ AI ตั้งแต่ขั้นตอนการวางแผน ยันการเขียนโค้ด ทั้งหมดจาก AI
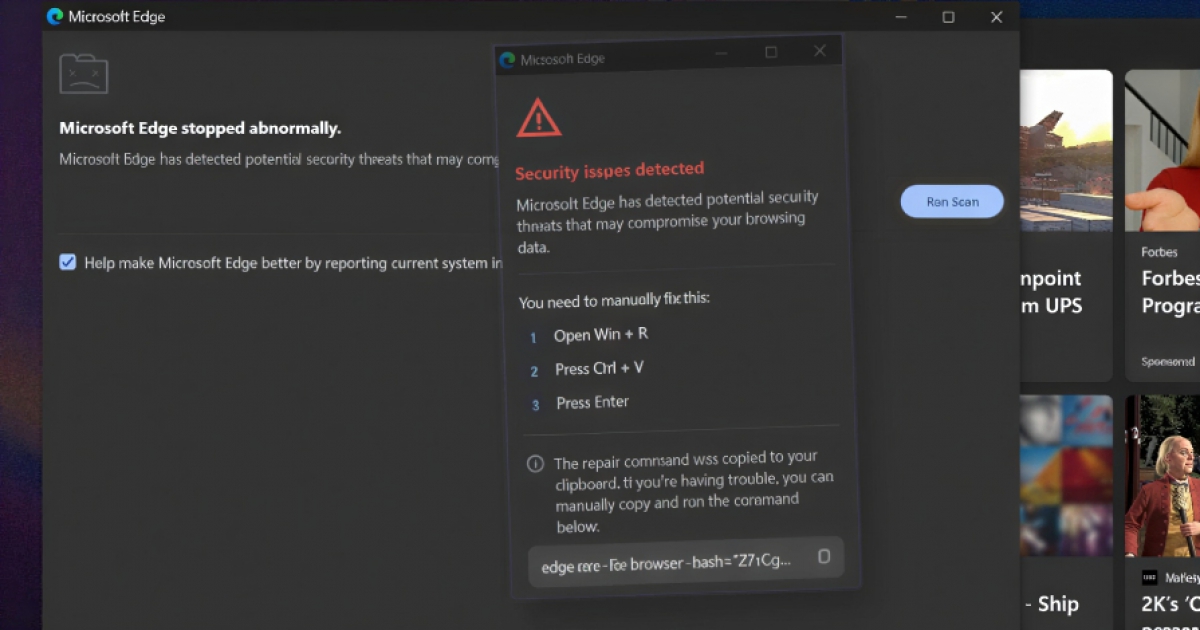
ส่วนเสริมปลอมจะทำการขึ้นตำเตือนหลอก พร้อมสั่งให้เหยื่อทำตามคำสั่ง หลังทำเสร็จก็จะ DoS ตัวเองให้ค้างทันที
การกลับมาในครั้งนี้มีการใช้ Payload แบบไฟล์ Text ตัวโค้ดประกอบร่างบนเครื่องแทน เพื่อหลบเลี่ยงการตรวจจับ
ช่องโหว่ดังกล่าวสามารถเปลี่ยน Route ให้เข้าถึงส่วนข้อมูลอ่อนไหวโดยไม่ได้รับอนุญาต นำไปสู่การสร้างบัญชี Admin








พูดคุยกับ Sarun_ss777