รายงานเปิดเผยว่ากลุ่มแรนซัมแวร์มักใช้การปลอมตัวเป็นบริษัทที่น่าเชื่อถือ หลอกเหยื่อให้ติดตั้ง มากกว่าการแฮก
เทคนิคดังกล่าวจะใช้งาน Silent OAuth โดยแกล้งทำให้ Error เพื่อที่จะส่งเหยื่อไปเว็บหลอกลวงแบบเนียน ๆ
มัลแวร์ดังกล่าวนั้นเป็นการหลอมรวมความสามารถของ RAT, Ransomware และ Infostealer เข้าด้วยกันอย่างลงตัว
นอกจากนั้นยังมาพร้อมกับการปรับปรุงประสิทธิภาพในด้านต่าง ๆ มากมาย ตั้งแต่การแสดงผล ไปถึงการพิมพ์ให้สมูทขึ้น
ตัวสคริปท์จะนำไปสู่การหลอกติดอัปเดตปลอม หรือ หน้าหลอกลวงแบบ ClickFix เพื่อหลอกเหยื่อติดตั้งมัลแวร์
พบเจ้าหน้าที่รัฐจีนมักบันทึกกลยุทธ์การข่มขู่คนเห็นต่างทางการเมือง รวมทั้งใช้ในการสร้างคอนเทนต์ และบัญชีปลอม
งานวิจัยพบว่าบรรษัทการเงินตกเป็นเหยื่อมากถึง 65% มากกว่าทุกอุตสาหกรรมรวมกัน โดยเริ่มจากการหลอกแบบ Phishing
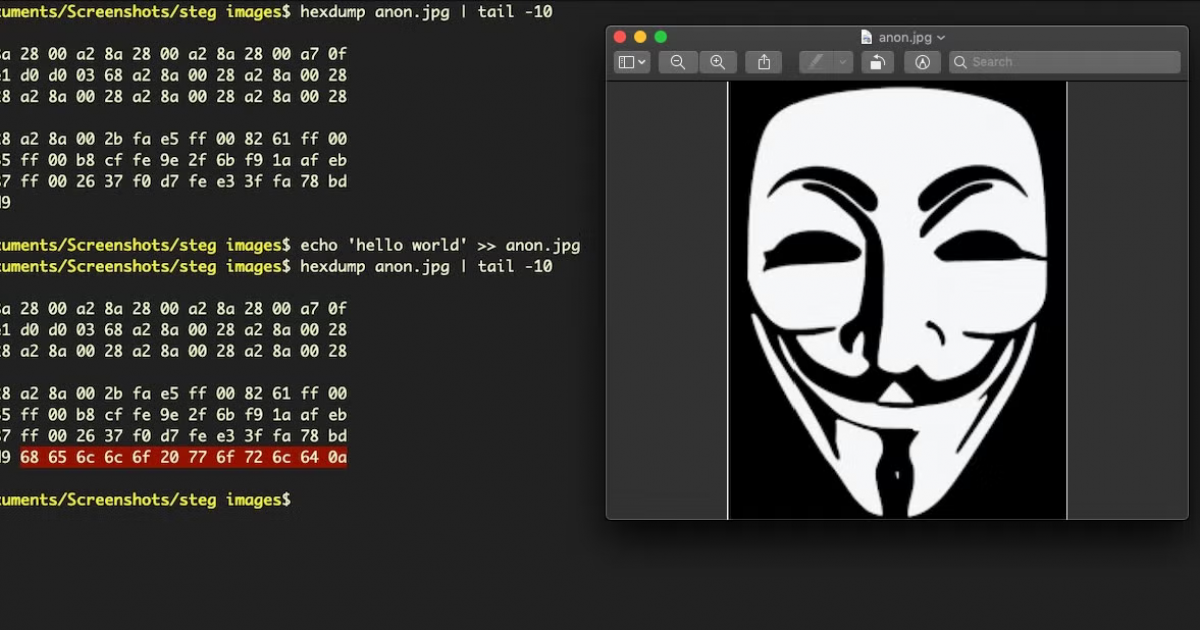
โค้ดมัลแวร์ดังกล่าวนั้นจะถูกซ่อนไว้ใน RGB Pixel บนไฟล์ PNG จำนวน 2 ตัว เพื่อเรียก Payload จากไฟล์ PNG ตัวที่ 3








พูดคุยกับ Sarun_ss777