มัลแวร์ดังกล่าวจะซ่อนองค์ประกอบของตัวเองไว้บนธุรกรรมของบล็อกเชน แล้วนำมาประกอบเป็น Payload ภายหลัง
เทคนิคดังกล่าวช่วยร่นระยะเวลาการทำสคริปท์ปล่อย Payload ลงเครื่องเหยื่อให้เหลือแค่ไม่กี่ ชม จากเดิมเป็นวัน
ส่วนเสริมปลอมเหล่านี้นอกจากจะมีความสามารถในการขโมยรหัสผ่าน ยังสามารถเปิด Backdoor ให้แฮกเกอร์ได้อีกด้วย
ถึงแม้ช่องโหว่ดังกล่าวจะมีอันตรายสูง แต่ผู้ใช้จะต้องอยู่ภายในระบบ Active Directory ขององค์กรแล้วเท่านั้น
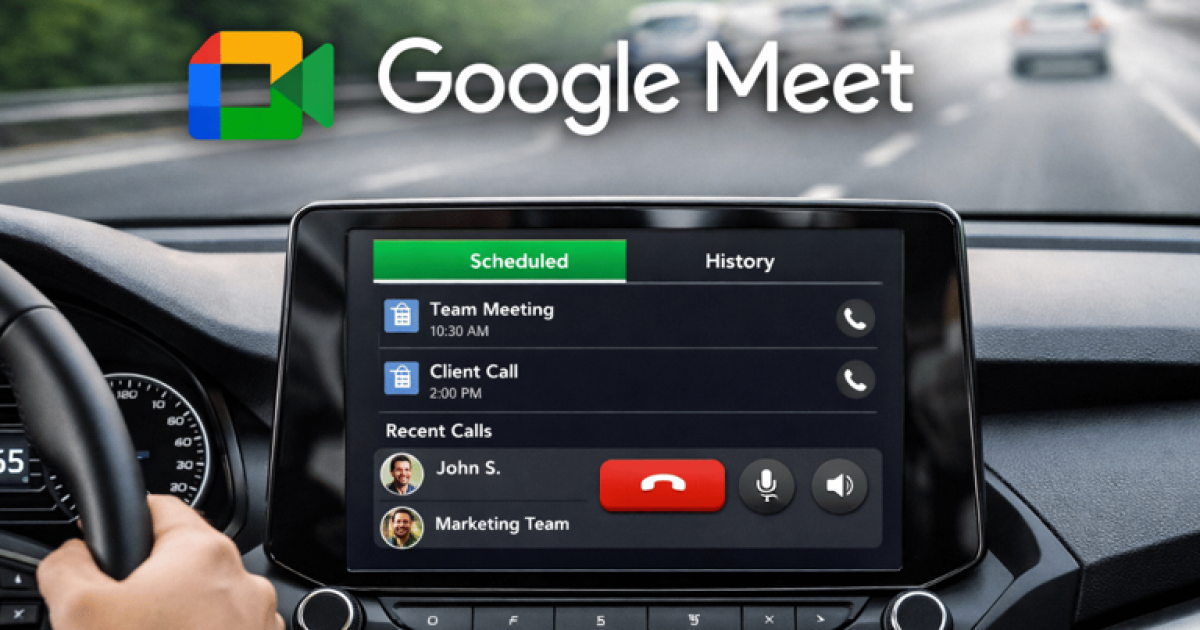
ผู้ใช้งานจะสามารถคอลประชุมบนรถได้ผ่าน Meet แต่จะไม่สามารถใช้ Work Account เพื่อคุยงานได้ในขณะนี้
ผู้ใช้งานไม่จำเป็นต้องกังวลใจ เพราะสามารถกู้คืนข้อมูลทั้งหมดได้เพียงแค่ล็อกอินใช้งาน Outlook ตัวเต็ม
แฮกเกอร์จะใช้หน้าเพจปลอมอ้างเป็น Support หลอกให้ดาวน์โหลดอัปเดตปลอมอ้างเป็นแพ็ครวม ติดแล้วเป็น Infostealer
แฮกเกอร์จะใช้เว็บปลอมหลอกว่าแจก Claude เวอร์ชั่น Pro ฟรี แต่ภายในนั้นเป็นมัลแวร์ที่ใช้เข้าควบคุมเครื่องเหยื่อ








พูดคุยกับ Sarun_ss777