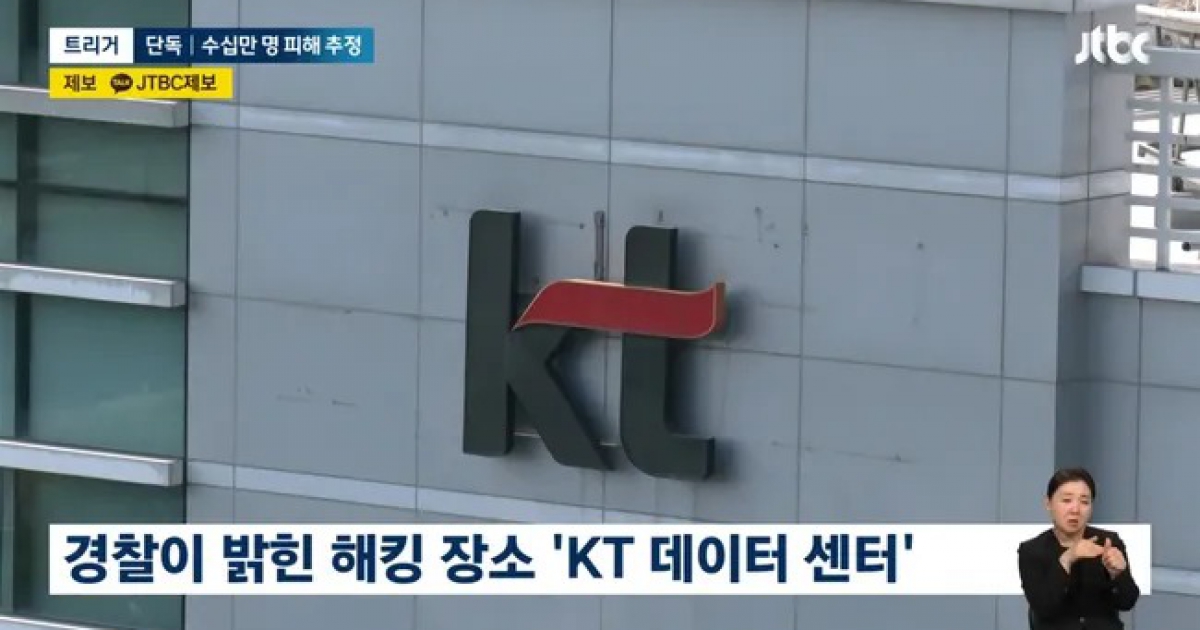
บริษัท KT ผู้ให้บริการอินเตอร์เน็ตเปิดปาก ปล่อยมัลแวร์ใส่ลูกค้าใช้ Bittorrent หวังลดความหนาแน่นในเครือข่าย
จากข้อมูลพบว่ากว่า 36% ของธุรกิจในออสอุปกรณ์ของพนักงานไม่ปลอดภัย นำมาสู่การหลอกลวงด้วย Deepfake กว่า 24%
แฮกเกอร์ใช้วิธี SEO ดันเพจปลอมให้เหยื่อโหลดซอฟท์แวร์ฝังมัลแวร์นกต่อ เพื่อล่อให้ติดตั้ง โหลดมัลแวร์อื่นต่อ
ผู้ร้ายจะใช้วิศวกรรมทางสังคมหลอกลวงให้เหยื่อโหลดมัลแวร์ที่ปลอมเป็นแอปดังเช่น TikTok เพื่อฝังตัวลง Android
AI ตัวดังกล่าวนั้นนอกจากจะทำงานได้ทัดเทียม ChatGPT แล้วยังสามารถอ้างอิงลิงค์ที่ไม่อยู่บนชุดข้อมูลฝึกฝนได้ด้วย
ช่องโหว่ดังกล่าวเปิดโอกาสให้แฮกเกอร์ยิงโค้ดมัลแวร์จากระยะไกลได้ ทำให้เสี่ยงต่อการโดนมัลแวร์ Botnet เข้าระบบ
Ransomware Builder ตัวดังกล่าว สนับสนุนการสร้างมัลแวร์ที่มีระบบการเข้ารหัสชั้นสูง และสามารถเลี่ยงการตรวจจับได้
มีการตรวจพบว่าเว็บไซต์ที่ฝังโค้ด Polyfill จะถูก Redirect ไปยังเว็บพนันและเว็บโป๊รวมถึงติดมัลแวร์อีกด้วย









พูดคุยกับ Sarun_ss777